
🎧 Listen to this article: हिंदी · English · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
🌍 Read this in your language: हिंदी · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
ଯଦି ଏକ ସ୍କାମ୍ ଚିହ୍ନଟ କରିବା ପାଇଁ ଆପଣଙ୍କର ପ୍ରବୃତ୍ତି ହେଉଛି "ମୁଁ ଦେଖିଲେ ଗୋଟିଏ ନକଲି ସ୍ୱର କିମ୍ବା ଖରାପ ଲିଖିତ ଇମେଲ୍ ଜାଣିପାରିବି," ତେବେ ଏହି ଆକ୍ରମଣଗୁଡ଼ିକୁ ରୋକିବା ଯେଉଁମାନଙ୍କର କାମ, ସେମାନଙ୍କର ଏକ ନୂତନ ସର୍ବେକ୍ଷଣ କହୁଛି ଯେ ଆପଣଙ୍କର ସେହି ପ୍ରବୃତ୍ତି ଧୀରେ ଧୀରେ ଅଦରକାରୀ ହୋଇଯାଉଛି।
ଆଜି, ସେପ୍ଟେମ୍ବର ୨୩, ୨୦୨୬ ସୁଦ୍ଧା, ଏହା ଗୁରୁତ୍ୱପୂର୍ଣ୍ଣ କାରଣ ସର୍ବେକ୍ଷଣ ନିକଟରେ ମାର୍ଚ୍ଚ ଏବଂ ମଇ ୨୦୨୬ ମଧ୍ୟରେ ୨୯୭ ଜଣ ବରିଷ୍ଠ ସାଇବର ସୁରକ୍ଷା ନେତା, ମୁଖ୍ୟତଃ ଚିଫ୍ ଇନଫର୍ମେସନ୍ ସିକ୍ୟୁରିଟି ଅଫିସର (CISOs) କିମ୍ବା ସମାନ ଭୂମିକାରେ ଥିବା ଲୋକମାନଙ୍କ ମଧ୍ୟରେ କରାଯାଇଥିଲା। ଏହାର ମୂଳ ସନ୍ଧାନ ସ୍ପଷ୍ଟ ଅଟେ: ଏଆଇ (AI) ସୋସିଆଲ୍ ଇଞ୍ଜିନିୟରିଂ ଆକ୍ରମଣକୁ ଆକାରରେ ବଡ଼, ଅଧିକ ବ୍ୟକ୍ତିଗତ ଏବଂ ଅଧିକ ବିଶ୍ୱାସଯୋଗ୍ୟ କରୁଛି, ଏଥି ସହିତ ଲୋକମାନେ ନିର୍ଭର କରୁଥିବା ପୁରୁଣା ଚେତାବନୀ ସଂକେତଗୁଡ଼ିକୁ ପୂର୍ବ ଅପେକ୍ଷା କମ୍ ଉପଯୋଗୀ କରୁଛି। ସୋସିଆଲ୍ ଇଞ୍ଜିନିୟରିଂ, ଯେଉଁମାନେ ଏହି ଶବ୍ଦ ସହିତ ଅପରିଚିତ, ଏହାର ଅର୍ଥ ହେଉଛି ଏକ ବୈଷୟିକ ତ୍ରୁଟି ମାଧ୍ୟମରେ ସିଷ୍ଟମରେ ପ୍ରବେଶ କରିବା ପରିବର୍ତ୍ତେ ପାସୱାର୍ଡ ଦେବା କିମ୍ବା ପେମେଣ୍ଟ୍ ଅନୁମୋଦନ କରିବା ପରି କୌଣସି ବିପଦପୂର୍ଣ୍ଣ କାର୍ଯ୍ୟ କରିବାକୁ ଜଣେ ବ୍ୟକ୍ତିଙ୍କୁ ଠକିବା।
ସିଆଇଏସ୍ଓ (CISOs) ମାନେ ପ୍ରକୃତରେ କ'ଣ ଦେଖୁଛନ୍ତି
ଏହି ସର୍ବେକ୍ଷଣ ସୁରକ୍ଷା ନେତାମାନଙ୍କୁ ବିଗତ ୧୨ ମାସର ପ୍ରକୃତ ଘଟଣା ବିଷୟରେ ପଚାରିଥିଲା, ଏବଂ ସଂଖ୍ୟା ଦର୍ଶାଉଛି ଯେ ଏଆଇ-ସହାୟକ (AI-assisted) ଆକ୍ରମଣ ଆଉ ବିରଳ, ଭବିଷ୍ୟତର ବିପଦ ନୁହେଁ।
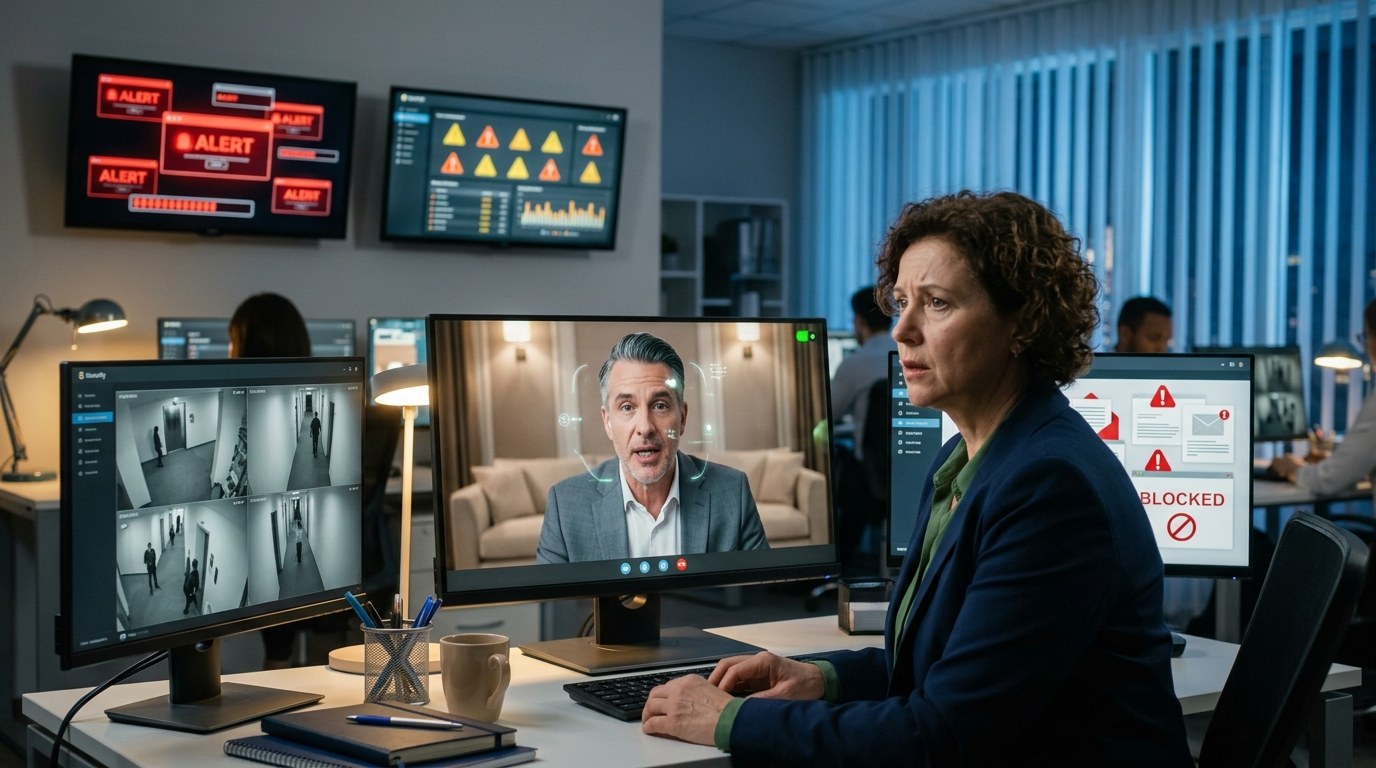
୪୧ ପ୍ରତିଶତ ସିଆଇଏସ୍ଓ (CISOs) କର୍ମଚାରୀଙ୍କ ଅଡିଓ କଲ୍ ସମୟରେ ଡିପଫେକ୍ ଜଡିତ ଅତିକମରେ ଗୋଟିଏ ସୋସିଆଲ୍ ଇଞ୍ଜିନିୟରିଂ ଘଟଣା ରିପୋର୍ଟ କରିଛନ୍ତି। ଏହି ପରିପ୍ରେକ୍ଷୀରେ, ଏକ ଡିପଫେକ୍ ଅର୍ଥ ହେଉଛି ଏକ ଏଆଇ-ସୃଷ୍ଟି ହୋଇଥିବା (AI-generated) ସ୍ୱର ଯାହା ଜଣେ ପ୍ରକୃତ ବ୍ୟକ୍ତିଙ୍କୁ ବିଶ୍ୱାସଯୋଗ୍ୟ ଭାବରେ ଅନୁକରଣ କରିବାକୁ ଡିଜାଇନ୍ କରାଯାଇଛି, ଯେପରିକି ଜରୁରୀ ୱାୟାର ଟ୍ରାନ୍ସଫର ପାଇଁ କହୁଥିବା କମ୍ପାନୀ କାର୍ଯ୍ୟନିର୍ବାହୀ। ୩୬ ପ୍ରତିଶତ ଏକ ଭିଡିଓ କଲ୍ ସମୟରେ ଏକ ସମାନ ଘଟଣା ରିପୋର୍ଟ କରିଛନ୍ତି, ଅର୍ଥାତ୍ ଆକ୍ରମଣକାରୀମାନେ ବର୍ତ୍ତମାନ କେବଳ ଲୋକମାନେ ଯାହା ଶୁଣୁଛନ୍ତି ତାହା ନୁହେଁ, ବରଂ ଯାହା ଦେଖୁଛନ୍ତି ତାହାକୁ ମଧ୍ୟ ନକଲ କରୁଛନ୍ତି।
ପାରମ୍ପାରିକ ଆକ୍ରମଣ ପଦ୍ଧତିଗୁଡ଼ିକ ମଧ୍ୟ ଦୂରେଇ ଯାଇନାହିଁ ଏବଂ ସେଗୁଡ଼ିକ ଏବେ ବି ସବୁଠାରୁ ସାଧାରଣ। ୭୯ ପ୍ରତିଶତ ଉତ୍ତରଦାତା ଅତିକମରେ ଗୋଟିଏ ଇମେଲ୍ ଭିତ୍ତିକ ଘଟଣା ରିପୋର୍ଟ କରିଛନ୍ତି, ଯେଉଁଥିରେ ଅନ୍ତର୍ଭୁକ୍ତ ରହିଛି ଫିସିଂ (ଏକ ଖରାପ ଲିଙ୍କରେ କ୍ଲିକ୍ କରିବାକୁ କିମ୍ବା ସୂଚନା ଦେବାକୁ ଠକିବାକୁ ଚେଷ୍ଟା କରୁଥିବା ନକଲି ଇମେଲ୍), ସ୍ପିୟର-ଫିସିଂ (ସମାନ ଧାରଣା, କିନ୍ତୁ ଏକ ନିର୍ଦ୍ଦିଷ୍ଟ ଲକ୍ଷ୍ୟ ପାଇଁ ବ୍ୟକ୍ତିଗତ କରାଯାଇଛି), କିମ୍ବା ବିଜନେସ୍ ଇମେଲ୍ କମ୍ପ୍ରମାଇଜ୍, ଯାହାକୁ ପ୍ରାୟତଃ BEC କୁହାଯାଏ, ଯେଉଁଥିରେ ଜଣେ ଆକ୍ରମଣକାରୀ ପେମେଣ୍ଟ୍ ରିଡାଇରେକ୍ଟ କରିବାକୁ କିମ୍ବା ସମ୍ବେଦନଶୀଳ ଡାଟା ଅନୁରୋଧ କରିବାକୁ ଏକ ବିଶ୍ୱସ୍ତ ସମ୍ପର୍କର ଛଦ୍ମବେଶ ଧାରଣ କରିଥାଏ। ୫୮ ପ୍ରତିଶତ ଭିସିଂ (ଭଏସ୍ ଫିସିଂ, ଅର୍ଥାତ୍ ଏକ ସ୍କାମ୍ ଫୋନ୍ କଲ୍) କିମ୍ବା ସ୍ମିସିଂ (ଟେକ୍ସଟ୍ ମେସେଜ୍ ମାଧ୍ୟମରେ ସମାନ ଧାରଣା) ଜଡିତ ଅତିକମରେ ଗୋଟିଏ ଘଟଣା ରିପୋର୍ଟ କରିଛନ୍ତି।
ଏକାଠି କଲେ, ଏହି ସଂଖ୍ୟାଗୁଡ଼ିକ ଏକ ବିପଦର ଦୃଶ୍ୟ ବର୍ଣ୍ଣନା କରେ ଯେଉଁଥିରେ ଜଣେ କର୍ମଚାରୀ ଯୋଗାଯୋଗ କରିବା ପାଇଁ ବ୍ୟବହାର କରୁଥିବା ପ୍ରାୟତଃ ପ୍ରତ୍ୟେକ ଚ୍ୟାନେଲ୍ ଯଥା ଇମେଲ୍, ଫୋନ୍, ଟେକ୍ସଟ୍, ଭିଡିଓ କଲ୍ ଏକ ସମ୍ଭାବ୍ୟ ଆକ୍ରମଣ ପୃଷ୍ଠଭୂମିରେ ପରିଣତ ହୋଇଛି ଏବଂ ଏଆଇ (AI) ପ୍ରତ୍ୟେକ ଚ୍ୟାନେଲକୁ ପୂର୍ବ ଅପେକ୍ଷା ଅଧିକ ବିଶ୍ୱାସଯୋଗ୍ୟ କରୁଛି।
ପୁରୁଣା ପରାମର୍ଶ କାହିଁକି ଏହାର ଶକ୍ତି ହରାଉଛି
ଗତ ଦଶନ୍ଧି ଧରି ଅଧିକାଂଶ କର୍ମକ୍ଷେତ୍ର ସୁରକ୍ଷା ତାଲିମ ଲୋକଙ୍କୁ "ନକଲି ଚିହ୍ନଟ କରିବା" ଶିଖାଇବା ଉପରେ ଧ୍ୟାନ ଦେଇଛି: ଟାଇପୋଗୁଡ଼ିକୁ ଖୋଜନ୍ତୁ, ଟିକିଏ ଅଲଗା ସ୍ୱର ପ୍ରତି ଧ୍ୟାନ ଦିଅନ୍ତୁ, ଅସାଧାରଣ ବାକ୍ୟାଂଶ ଉପରେ ଧ୍ୟାନ ଦିଅନ୍ତୁ। ସର୍ବେକ୍ଷଣର ମୂଳ କଥା ହେଉଛି ଯେ ଏହି ଆଭିମୁଖ୍ୟର ବାଟ ସରିଆସୁଛି, କାରଣ ଲୋକମାନଙ୍କୁ ଯେଉଁ ତ୍ରୁଟିଗୁଡ଼ିକ ଧ୍ୟାନ ଦେବା ପାଇଁ ତାଲିମ ଦିଆଯାଇଥିଲା ସେହି ତ୍ରୁଟିଗୁଡ଼ିକୁ ଦୂର କରିବାରେ ଏଆଇ (AI) ବିଶେଷ ଭାବରେ ଦକ୍ଷ ଅଟେ। ଗୋଟିଏ କ୍ଲୋନ୍ ହୋଇଥିବା ସ୍ୱର ଆଉ ରୋବୋଟିକ୍ ଲାଗୁନାହିଁ। ଗୋଟିଏ ଫିସିଂ ଇମେଲରେ ଭୁଲ ବ୍ୟାକରଣ ରହିବା ଆବଶ୍ୟକ ନୁହେଁ। ପୂର୍ବରୁ ଗଟ୍ ଚେକ୍ (gut check) ଭାବରେ କାମ କରୁଥିବା ଭିଜୁଆଲ୍ ଏବଂ ଅଡିଓ ସଂକେତଗୁଡ଼ିକ ମାସକୁ ମାସ କମ୍ ନିର୍ଭରଯୋଗ୍ୟ ହୋଇଯାଉଛି।
ଏହାର ଅର୍ଥ ନୁହେଁ ଯେ ଚିହ୍ନଟ ପ୍ରକ୍ରିୟା ନିରାଶାଜନକ ଅଟେ, କିନ୍ତୁ ଏହାର ଅର୍ଥ ହେଉଛି ପ୍ରତିକ୍ରିୟାଟି "କିଛି ନକଲି ବୋଲି ଧ୍ୟାନ ଦେବାକୁ କର୍ମଚାରୀଙ୍କୁ ତାଲିମ ଦିଅନ୍ତୁ" ରୁ ପ୍ରକ୍ରିୟା ମଧ୍ୟରେ ଯାଞ୍ଚକୁ ନିର୍ମାଣ କରିବା ଆଡକୁ ପରିବର୍ତ୍ତନ ହେବା ଆବଶ୍ୟକ, ଯାହାଦ୍ୱାରା ଏକ ଅନୁରୋଧକୁ ଅଟକାଇବା ପାଇଁ ଏହାକୁ ନକଲି ବୋଲି ଧରିବା ଆବଶ୍ୟକ ନୁହେଁ।
ସୁରକ୍ଷା ନେତାମାନଙ୍କୁ ଏହା ବିଷୟରେ କ'ଣ କରିବାକୁ କୁହାଯାଉଛି
ସର୍ବେକ୍ଷଣର ଫଳାଫଳ ଉପରେ ଆଧାର କରି, ସିଆଇଏସ୍ଓ (CISOs) ଏବଂ ସୁରକ୍ଷା ଟିମ୍ ଗୁଡ଼ିକୁ ସୁପାରିଶ କରାଯାଉଥିବା ତିନି ଭାଗ ବିଶିଷ୍ଟ ପ୍ରତିକ୍ରିୟା ଏଠାରେ ଦିଆଯାଇଛି।
ପଦକ୍ଷେପ ୧: ଷ୍ଟାଟିକ୍ ତାଲିମକୁ ଏକ ଆଡାପ୍ଟିଭ୍ (adaptive) ସୁରକ୍ଷା ସଂସ୍କୃତିରେ ପରିଣତ କରନ୍ତୁ
କର୍ମଚାରୀମାନଙ୍କୁ ଦୃଶ୍ୟ କିମ୍ବା ଶ୍ରବଣ ଦ୍ୱାରା "ନକଲି ଚିହ୍ନଟ କରିବାକୁ" ଶିଖାଇବା ପରିବର୍ତ୍ତେ, ଅନୁରୋଧ ଯେତେ ବିଶ୍ୱାସଯୋଗ୍ୟ ଦେଖାଗଲେ ମଧ୍ୟ କିମ୍ବା ଶୁଣାଗଲେ ମଧ୍ୟ, ଯେକୌଣସି ଉଚ୍ଚ-ପ୍ରଭାବିତ କାର୍ଯ୍ୟ ପାଇଁ ସୁରକ୍ଷିତ ଯାଞ୍ଚକୁ ଷ୍ଟାଣ୍ଡାର୍ଡ ପ୍ରୋଟୋକଲ୍ କରିବାକୁ ସଂଗଠନଗୁଡ଼ିକୁ ଉତ୍ସାହିତ କରାଯାଉଛି। ଏହାର ଅର୍ଥ ହେଉଛି ଅଟକିବାକୁ, ଏକ ପୃଥକ ବିଶ୍ୱସ୍ତ ଚ୍ୟାନେଲ୍ ମାଧ୍ୟମରେ ଯାଞ୍ଚ କରିବାକୁ ଏବଂ ଉଚ୍ଚ-ବିପଦପୂର୍ଣ୍ଣ ଅନୁରୋଧଗୁଡ଼ିକୁ ରିପୋର୍ଟ କରିବାକୁ କର୍ମଚାରୀ ଏବଂ ଅନୁମୋଦନକାରୀଙ୍କୁ ତାଲିମ ଦେବା, ସେଗୁଡ଼ିକ ଇମେଲ୍, ଫୋନ୍, ଭିଡିଓ କଲ୍, Slack କିମ୍ବା Teams ପରି ଏକ ସହଯୋଗୀ ପ୍ଲାଟଫର୍ମ କିମ୍ବା ଏକ ଏଆଇ (AI) ଆପ୍ଲିକେସନ୍ ମାଧ୍ୟମରେ ଆସିଥିଲେ ମଧ୍ୟ। ୱାର୍କଫୋର୍ସ ସିମୁଲେସନ୍ କରିବାକୁ, ବିଶେଷ ଭାବରେ ସନ୍ଦେହଜନକ ଏଆଇ-ସମ୍ବନ୍ଧୀୟ (AI-related) ଦୃଶ୍ୟାବଳୀ ପାଇଁ ଅଭ୍ୟାସ ଡ୍ରିଲ୍ କରିବାକୁ ମଧ୍ୟ ସୁପାରିଶ କରାଯାଉଛି ଯାହାଦ୍ୱାରା ସଂଗଠନଗୁଡ଼ିକ ଦେଖିପାରିବେ ଯେ ପ୍ରକୃତ ଘଟଣା ଘଟିବା ପୂର୍ବରୁ କର୍ମଚାରୀମାନେ ପ୍ରକୃତରେ କିପରି ପ୍ରତିକ୍ରିୟା ଦେଉଛନ୍ତି।
ପଦକ୍ଷେପ ୨: ଛଦ୍ମବେଶୀକରଣ ବିରୁଦ୍ଧରେ ପରିଚୟ ଏବଂ ଆକାଉଣ୍ଟ୍ ପୁନରୁଦ୍ଧାରକୁ କଠୋର କରନ୍ତୁ
କିଛି ସବୁଠାରୁ କ୍ଷତିକାରକ ଆକ୍ରମଣ ସେହି ମୁହୂର୍ତ୍ତଗୁଡ଼ିକୁ ଲକ୍ଷ୍ୟ କରେ ଯେତେବେଳେ ପରିଚୟ ଯାଞ୍ଚ କରାଯାଉଥାଏ କିମ୍ବା ପରିବର୍ତ୍ତନ କରାଯାଉଥାଏ, ଯେପରିକି ଆକାଉଣ୍ଟ୍ ପୁନରୁଦ୍ଧାର, ସ୍ୱତନ୍ତ୍ର ଆକ୍ସେସ୍ ଅନୁରୋଧ କିମ୍ବା ପେମେଣ୍ଟ୍ ଅନୁମୋଦନ। ଏଠାରେ ସୁପାରିଶ କରାଯାଉଛି ଯେ ସେହି ନିର୍ଦ୍ଦିଷ୍ଟ ୱାର୍କଫ୍ଲୋଗୁଡ଼ିକୁ ଫିସିଂ-ପ୍ରତିରୋଧୀ ପ୍ରମାଣୀକରଣ (ଲଗଇନ୍ ପଦ୍ଧତି ଯାହାକୁ କେବଳ ଗୋଟିଏ ନକଲି ପାସୱାର୍ଡ ପେଜ୍ ଦ୍ୱାରା ଫିସିଂ କରିହେବ ନାହିଁ), ବିପଦ-ଭିତ୍ତିକ ପରିଚୟ ନିୟନ୍ତ୍ରଣ ଏବଂ ବିଶ୍ୱସ୍ତ, ପୂର୍ବ-ସ୍ଥାପିତ ଯାଞ୍ଚ ଚ୍ୟାନେଲ୍ ସହିତ ସୁରକ୍ଷିତ କରାଯାଉ। ଏହା ସହିତ, ଏକ ସଫଳ ଲଗଇନ୍ କିମ୍ବା ପାସୱାର୍ଡ ରିସେଟ୍ ପରେ କ'ଣ ଘଟୁଛି ତାହା ଉପରେ ନଜର ରଖିବାକୁ ସଂଗଠନଗୁଡ଼ିକୁ ପରାମର୍ଶ ଦିଆଯାଇଛି, କାରଣ ଗୋଟିଏ ଚୋରି ହୋଇଥିବା ପରିଚୟ ପ୍ରାୟତଃ ଜଣେ ଆକ୍ରମଣକାରୀ ପାଇଁ କେବଳ ସେତେବେଳେ ମୂଲ୍ୟବାନ ହୋଇଥାଏ ଯେତେବେଳେ ଏହା ଅନ୍ୟ କୌଣସି ଜିନିଷ ପାଇଁ ବ୍ୟବହୃତ ହୁଏ।
ପଦକ୍ଷେପ ୩: ବିଶେଷ ଭାବରେ ଏଆଇ-ମଧ୍ୟସ୍ଥିତ (AI-mediated) ବିପଦଗୁଡ଼ିକ ପାଇଁ ଚିହ୍ନଟ ଏବଂ ପ୍ରତିକ୍ରିୟା ନିର୍ମାଣ କରନ୍ତୁ
ପରିଶେଷରେ, ସର୍ବେକ୍ଷଣଟି ଗୋଟିଏ ଅଜବ ଫୋନ୍ କଲ୍ କିମ୍ବା ଇମେଲକୁ ଏକାକୀ ବିଚାର କରିବା ପରିବର୍ତ୍ତେ ସନ୍ଦେହଜନକ ଯୋଗାଯୋଗ ଏବଂ ଅନ୍ୟାନ୍ୟ ଉଚ୍ଚ-ବିପଦପୂର୍ଣ୍ଣ ଘଟଣାଗୁଡ଼ିକ ମଧ୍ୟରେ ସମ୍ପର୍କ ଯୋଡିବାକୁ ସୁପାରିଶ କରେ, ଯେପରିକି ଏକ ନୂତନ ଡିଭାଇସ୍ ପଞ୍ଜିକୃତ ହେବା, ସ୍ୱତନ୍ତ୍ରାଧିକାର ସ୍ତର ବଦଳିବା କିମ୍ବା ଏକ ଅସାଧାରଣ ଆଉଟବାଉଣ୍ଡ୍ ଟ୍ରାଞ୍ଜାକ୍ସନ୍। ଇନ୍ସିଡେଣ୍ଟ୍ ରେସପନ୍ସ ପ୍ଲେବୁକ୍ ଗୁଡ଼ିକୁ ମଧ୍ୟ ନୂତନ ବିପଦଗୁଡ଼ିକୁ ବିଚାରକୁ ନେବାକୁ ଅପଡେଟ୍ କରାଯାଉଛି ଯାହା କିଛି ବର୍ଷ ପୂର୍ବେ ନଥିଲା: ଏକାସାଙ୍ଗରେ ଏକାଧିକ ଫର୍ମାଟରେ ଛଦ୍ମବେଶୀକରଣ (ଉଦାହରଣ ସ୍ୱରୂପ, ଏକାଠି ଅଡିଓ ଏବଂ ଭିଡିଓ), ଏଆଇ (AI) ଆଉଟପୁଟ୍ ଗୁଡ଼ିକ ଯାହା ଜାଣିଶୁଣି ଏପଟସେପଟ କରାଯାଇଛି ଏବଂ ଏଆଇ ଏଜେଣ୍ଟଗୁଡ଼ିକ ଯାହା କମ୍ପ୍ରମାଇଜ୍ ହୋଇଛି, ଅପବ୍ୟବହାର କରାଯାଇଛି କିମ୍ବା ସେମାନଙ୍କର ଉଦ୍ଦିଷ୍ଟ ସୀମା ବାହାରେ କାର୍ଯ୍ୟ କରିବାକୁ ଅନୁମତି ଦିଆଯାଇଛି।
ଉପସଂହାର
ଏହି ସର୍ବେକ୍ଷଣରେ ଥିବା ସଂଖ୍ୟାଗୁଡ଼ିକ ଏକ ସିଧାସଳଖ ପରିବର୍ତ୍ତନକୁ ବର୍ଣ୍ଣନା କରେ: ଏଆଇ (AI) ସୋସିଆଲ୍ ଇଞ୍ଜିନିୟରିଂ ଉଦ୍ଭାବନ କରିନାହିଁ, କିନ୍ତୁ ଏହା ଅଧିକାଂଶ ବାଧାକୁ ଦୂର କରିଛି ଯାହା ଏହାକୁ ଚିହ୍ନଟ କରିବା ଯୋଗ୍ୟ କରୁଥିଲା, ଏବଂ ସର୍ବେକ୍ଷଣ କରାଯାଇଥିବା ସୁରକ୍ଷା ନେତାମାନଙ୍କ ମଧ୍ୟରୁ ପାଖାପାଖି ଅଧା ଲୋକ କେବଳ ଗତ ବର୍ଷ ମଧ୍ୟରେ ଏକ ଏଆଇ-ସହାୟକ (AI-assisted) ଛଦ୍ମବେଶୀ ଘଟଣାର ସମ୍ମୁଖୀନ ହୋଇଛନ୍ତି। ମାନବୀୟ ପ୍ରବୃତ୍ତିକୁ ବୋକା ବନାଇବା ପାଇଁ ବିଶେଷ ଭାବରେ ପ୍ରସ୍ତୁତ କରାଯାଇଥିବା କୌଣସି ଜିନିଷ ବିରୁଦ୍ଧରେ ଉତ୍ତମ ପ୍ରବୃତ୍ତି ରଖିବାକୁ ଲୋକଙ୍କୁ ତାଲିମ ଦେବା ଏହାର ପ୍ରତିକ୍ରିୟା ନୁହେଁ। ଏହା ପ୍ରକ୍ରିୟା ମଧ୍ୟରେ ଯାଞ୍ଚକୁ ନିର୍ମାଣ କରିବା ଅଟେ ଯାହାଦ୍ୱାରା ବିଶ୍ୱାସ ପ୍ରଥମେ ଗଟ୍ ଫିଲିଂ (gut feeling) ଉପରେ ନିର୍ଭର କରେ ନାହିଁ।
ଗୁଣଗୁଡ଼ିକ
- ଏଆଇ-ଚାଳିତ ଠକେଇ ବିଷୟରେ ଅସ୍ପଷ୍ଟ ଚେତାବନୀ ପରିବର୍ତ୍ତେ ଠୋସ୍, ସାମ୍ପ୍ରତିକ ତଥ୍ୟ (୨୯୭ ବରିଷ୍ଠ ସୁରକ୍ଷା ନେତା, ୧୨-ମାସର ୱିଣ୍ଡୋ) ପ୍ରଦାନ କରେ।
- କଥାବାର୍ତ୍ତାକୁ "ଲୋକମାନଙ୍କୁ ଭଲ ଭାବରେ ତାଲିମ ଦିଅନ୍ତୁ" ରୁ "ପ୍ରକ୍ରିୟାରେ ଯାଞ୍ଚ ନିର୍ମାଣ କରନ୍ତୁ" କୁ ସ୍ଥାନାନ୍ତର କରେ, ଯାହା ଏକ ଅଧିକ ସ୍ଥାୟୀ ସମାଧାନ ଅଟେ କାରଣ ଏଆଇ-ସୃଷ୍ଟି ହୋଇଥିବା (AI-generated) ନକଲି ଜିନିଷଗୁଡ଼ିକ ଉନ୍ନତ ହେବାରେ ଲାଗିଛି।
- କେବଳ ଗୋଟିଏ ଫର୍ମାଟ୍ ଉପରେ ଧ୍ୟାନ ଦେବା ପରିବର୍ତ୍ତେ, ଆକ୍ରମଣକାରୀମାନେ ବ୍ୟବହାର କରୁଥିବା ଇମେଲରୁ ଆରମ୍ଭ କରି ଭଏସ୍, ଭିଡିଓ ପର୍ଯ୍ୟନ୍ତ ସମ୍ପୂର୍ଣ୍ଣ ଶୃଙ୍ଖଳାର ଚ୍ୟାନେଲକୁ କଭର୍ କରେ।
ଦୋଷଗୁଡ଼ିକ
- ପ୍ରଭାବଶାଳୀ ଯାଞ୍ଚ ପ୍ରକ୍ରିୟାଗୁଡ଼ିକ ମଧ୍ୟ ବୈଧ ବ୍ୟବସାୟିକ କାର୍ଯ୍ୟକଳାପରେ ବାଧା ସୃଷ୍ଟି କରେ ଏବଂ କିଛି ସଂଗଠନ ଉଚ୍ଚ-ପ୍ରଭାବିତ ଅନୁମୋଦନଗୁଡ଼ିକୁ ଧୀର କରିବାକୁ ବିରୋଧ କରିପାରନ୍ତି।
- ସମର୍ପିତ ସୁରକ୍ଷା ଟିମ୍ ନଥିବା ଛୋଟ ସଂଗଠନଗୁଡ଼ିକରେ ବର୍ଣ୍ଣନା କରାଯାଇଥିବା ସ୍ତରରେ ଫିସିଂ-ପ୍ରତିରୋଧୀ ପ୍ରମାଣୀକରଣ କିମ୍ବା ପୋଷ୍ଟ-ଅଥେଣ୍ଟିକେସନ୍ ମନିଟରିଂ ନିୟୋଜିତ କରିବାକୁ ସମ୍ବଳର ଅଭାବ ଥାଇପାରେ।
- ଯେହେତୁ ମୂଳ ଏଆଇ (AI) ଜ୍ଞାନକୌଶଳ ଉନ୍ନତ ହେଉଛି, ଆଜିର ସୁପାରିଶ କରାଯାଇଥିବା ପ୍ରତିରକ୍ଷାଗୁଡ଼ିକ ଏକକାଳୀନ ସମାଧାନ ହେବା ପରିବର୍ତ୍ତେ ନିରନ୍ତର ଅପଡେଟ୍ ଆବଶ୍ୟକ କରିବ।
ସତର୍କତା
ଏହି ଲେଖାଟି ବରିଷ୍ଠ ସାଇବର ସୁରକ୍ଷା ନେତାମାନଙ୍କର ଏକ ସର୍ବେକ୍ଷଣରୁ ମିଳିଥିବା ତଥ୍ୟ ଏବଂ ସୁପାରିଶଗୁଡ଼ିକୁ ସାରାଂଶିତ କରେ ଏବଂ ଏହା ସାଧାରଣ ବୁଝାମଣା ପାଇଁ ଉଦ୍ଦିଷ୍ଟ, ସମ୍ପୂର୍ଣ୍ଣ ସୁରକ୍ଷା ନୀତି ଭାବରେ ନୁହେଁ। ଏଠାରେ ବର୍ଣ୍ଣନା କରାଯାଇଥିବା କୌଣସି ପଦକ୍ଷେପ ଲାଗୁ କରିବା ପୂର୍ବରୁ ସଂଗଠନଗୁଡ଼ିକ ନିଜ ସୁରକ୍ଷା ଟିମ୍ କିମ୍ବା ଯୋଗ୍ୟ ପେସାଦାରମାନଙ୍କ ସହିତ ସାମ୍ପ୍ରତିକ ଶ୍ରେଷ୍ଠ ଅଭ୍ୟାସଗୁଡ଼ିକୁ ଯାଞ୍ଚ କରିବା ଉଚିତ୍।
ବାରମ୍ବାର ପଚରାଯାଉଥିବା ପ୍ରଶ୍ନଗୁଡ଼ିକ
- ଏହି ପରିପ୍ରେକ୍ଷୀରେ ଡିପଫେକ୍ କ'ଣ? — ଜଣେ ପ୍ରକୃତ ବ୍ୟକ୍ତିଙ୍କର ଏଆଇ-ଦ୍ୱାରା ସୃଷ୍ଟି ହୋଇଥିବା (AI-generated) ଅଡିଓ କିମ୍ବା ଭିଡିଓ ଅନୁକରଣ, ଯାହା ଏତେ ବିଶ୍ୱାସଯୋଗ୍ୟ ଯେ ଏକ କଲ୍ ସମୟରେ ସେହି ବ୍ୟକ୍ତି ବୋଲି ଭୁଲ୍ ହୋଇପାରେ।
- ଫିସିଂ ଏବଂ ସ୍ପିୟର-ଫିସିଂ ମଧ୍ୟରେ ପାର୍ଥକ୍ୟ କ'ଣ? — ଫିସିଂ ହେଉଛି ରିସିଭରମାନଙ୍କୁ ଏକ ଖରାପ ଲିଙ୍କରେ କ୍ଲିକ୍ କରିବାକୁ କିମ୍ବା ସୂଚନା ସେୟାର କରିବାକୁ ଠକିବା ପାଇଁ ପଠାଯାଇଥିବା ଏକ ସାଧାରଣ ନକଲି ମେସେଜ୍; ସ୍ପିୟର-ଫିସିଂ ହେଉଛି ସମାନ ଧାରଣା କିନ୍ତୁ ଏକ ନିର୍ଦ୍ଦିଷ୍ଟ ବ୍ୟକ୍ତିଙ୍କୁ ଲକ୍ଷ୍ୟ କରିବାକୁ ଏହାକୁ ବ୍ୟକ୍ତିଗତ କରାଯାଇଥାଏ।
- BEC ର ପୂର୍ଣ୍ଣ ରୂପ କ'ଣ? — ବିଜନେସ୍ ଇମେଲ୍ କମ୍ପ୍ରମାଇଜ୍, ଯେଉଁଥିରେ ଜଣେ ଆକ୍ରମଣକାରୀ ପେମେଣ୍ଟ୍ ରିଡାଇରେକ୍ଟ କରିବାକୁ କିମ୍ବା ସମ୍ବେଦନଶୀଳ ସୂଚନା ଅନୁରୋଧ କରିବାକୁ ଇମେଲ୍ ମାଧ୍ୟମରେ ଏକ ବିଶ୍ୱସ୍ତ ସମ୍ପର୍କର ଛଦ୍ମବେଶ ଧାରଣ କରିଥାଏ।
- ଭିସିଂ ଏବଂ ସ୍ମିସିଂ କ'ଣ? — ଭିସିଂ ହେଉଛି ଭଏସ୍ ଫିସିଂ ଯାହା ଏକ ଫୋନ୍ କଲ୍ ମାଧ୍ୟମରେ କରାଯାଏ; ସ୍ମିସିଂ ହେଉଛି ସମାନ ପ୍ରକାରର ସ୍କାମ୍ ଯାହା ଟେକ୍ସଟ୍ ମେସେଜ୍ ମାଧ୍ୟମରେ କରାଯାଏ।
- ଲୋକମାନଙ୍କୁ "ନକଲି ଚିହ୍ନଟ କରିବା" ପାଇଁ ତାଲିମ ଦେବା କାହିଁକି କମ୍ ପ୍ରଭାବଶାଳୀ ହେଉଛି? — କାରଣ ଏଆଇ-ଦ୍ୱାରା ସୃଷ୍ଟି ହୋଇଥିବା (AI-generated) ସ୍ୱର, ଭିଡିଓ ଏବଂ ମେସେଜ୍ ଗୁଡ଼ିକରେ କ୍ରମାଗତ ଭାବରେ ସ୍ପଷ୍ଟ ତ୍ରୁଟିଗୁଡ଼ିକର ଅଭାବ ରହୁଛି, ଯେପରିକି ଟାଇପୋ କିମ୍ବା ରୋବୋଟିକ୍-ଶବ୍ଦ କରୁଥିବା ଅଡିଓ, ଯାହା ଲୋକମାନଙ୍କୁ ଧ୍ୟାନ ଦେବା ପାଇଁ ତାଲିମ ଦିଆଯାଇଥିଲା।
- ଫିସିଂ-ପ୍ରତିରୋଧୀ ପ୍ରମାଣୀକରଣ କ'ଣ? — ଏକ ଲଗଇନ୍ ପଦ୍ଧତି ଏପରି ଡିଜାଇନ୍ କରାଯାଇଛି ଯେ ଏହାକୁ କେବଳ ଜଣେ ୟୁଜରଙ୍କୁ ନକଲି ପେଜରେ ସେମାନଙ୍କର ପାସୱାର୍ଡ ଦେବାକୁ ଠକିଦେଇ ବାଇପାସ୍ କରିହେବ ନାହିଁ।
- ଏକ ଲଗଇନ୍ କିମ୍ବା ପାସୱାର୍ଡ ରିସେଟ୍ ପରେ କମ୍ପାନୀଗୁଡ଼ିକ କାହିଁକି କାର୍ଯ୍ୟକଳାପ ଉପରେ ନଜର ରଖିବା ଉଚିତ୍? — କାରଣ ଗୋଟିଏ ଚୋରି ହୋଇଥିବା ପରିଚୟ ପ୍ରାୟତଃ ଜଣେ ଆକ୍ରମଣକାରୀ ପାଇଁ କେବଳ ସେତେବେଳେ ଉପଯୋଗୀ ହୋଇଥାଏ ଯେତେବେଳେ ଏହା ପରବର୍ତ୍ତୀ କାର୍ଯ୍ୟ କରିବା ପାଇଁ ବ୍ୟବହୃତ ହୁଏ, ତେଣୁ ପରବର୍ତ୍ତୀ ସମୟରେ ଅସାଧାରଣ କାର୍ଯ୍ୟକଳାପ ଉପରେ ନଜର ରଖିବା ଦ୍ୱାରା ପ୍ରାରମ୍ଭିକ ଯାଞ୍ଚକୁ ଏଡ଼ାଇ ଯାଇଥିବା ଅପବ୍ୟବହାରକୁ ଧରାଯାଇପାରିବ।
- ଇନ୍ସିଡେଣ୍ଟ୍ ରେସପନ୍ସ ପ୍ଲାନଗୁଡ଼ିକ ବର୍ତ୍ତମାନ କେଉଁ ବିଷୟଗୁଡ଼ିକୁ ବିଚାରକୁ ନେବା ଉଚିତ୍ ଯାହା ସେମାନେ ପୂର୍ବରୁ ନେଇନଥିବେ? — ମଲ୍ଟିମୋଡାଲ୍ ଛଦ୍ମବେଶୀକରଣ (ନକଲି ଅଡିଓ ଏବଂ ଭିଡିଓ ଏକାଠି ବ୍ୟବହୃତ), ଏପଟସେପଟ କରାଯାଇଥିବା ଏଆଇ (AI) ଆଉଟପୁଟ୍ ଏବଂ ଏଆଇ ଏଜେଣ୍ଟଗୁଡ଼ିକ ଯାହା କମ୍ପ୍ରମାଇଜ୍ ହୋଇଛି କିମ୍ବା ଅପବ୍ୟବହାର କରାଯାଇଛି।
ଟ୍ୟାଗ୍
#cybersecurity #aisafety #socialengineering #deepfakes #phishing #ciso #infosec #dataprivacy #businessemailcompromise #identitysecurity
Linux Server Hardening Checklist
30 practical steps to take a fresh Linux box from default to defensible. Enter your email — you'll get the PDF instantly, plus new posts on Linux, security & AI.
Free. No spam — unsubscribe in one click.
Responses
Sign in to leave a response.