
🎧 Listen to this article: हिंदी · English · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
🌍 Read this in your language: हिंदी · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
अगर किसी घोटाले को पहचानने की आपकी प्रवृत्ति यह है कि "मैं एक नकली आवाज़ या बुरी तरह से लिखे गए ईमेल को देखते ही पहचान लूंगा," तो जिन लोगों का काम इन हमलों को रोकना है, उनका एक नया सर्वेक्षण कहता है कि यह प्रवृत्ति चुपचाप पुरानी होती जा रही है।
आज, 23 सितंबर, 2026 तक, यह मायने रखता है क्योंकि यह सर्वेक्षण हाल ही में मार्च और मई 2026 के बीच, 297 वरिष्ठ साइबर सुरक्षा लीडरों, मुख्य रूप से मुख्य सूचना सुरक्षा अधिकारियों (CISO) या समकक्ष भूमिकाओं वाले लोगों के बीच आयोजित किया गया था। इसका मुख्य निष्कर्ष स्पष्ट है: AI सोशल इंजीनियरिंग हमलों को मात्रा में बड़ा, अधिक व्यक्तिगत और अधिक विश्वसनीय बना रहा है, जबकि पुराने चेतावनी संकेतों को पहले की तुलना में कम उपयोगी बना रहा है जिन पर लोग भरोसा करते थे। सोशल इंजीनियरिंग, जो कोई भी इस शब्द से अपरिचित है, का मतलब केवल किसी व्यक्ति को तकनीकी खामी के माध्यम से सिस्टम में सेंध लगाने के बजाय, पासवर्ड सौंपने या भुगतान को मंजूरी देने जैसे जोखिम भरे काम करने के लिए धोखा देना है।
CISO वास्तव में क्या देख रहे हैं
सर्वेक्षण में सुरक्षा लीडरों से पिछले 12 महीनों की वास्तविक घटनाओं के बारे में पूछा गया था, और संख्याएँ दिखाती हैं कि AI-सहायता प्राप्त हमले अब कोई दुर्लभ, भविष्य का खतरा नहीं हैं।
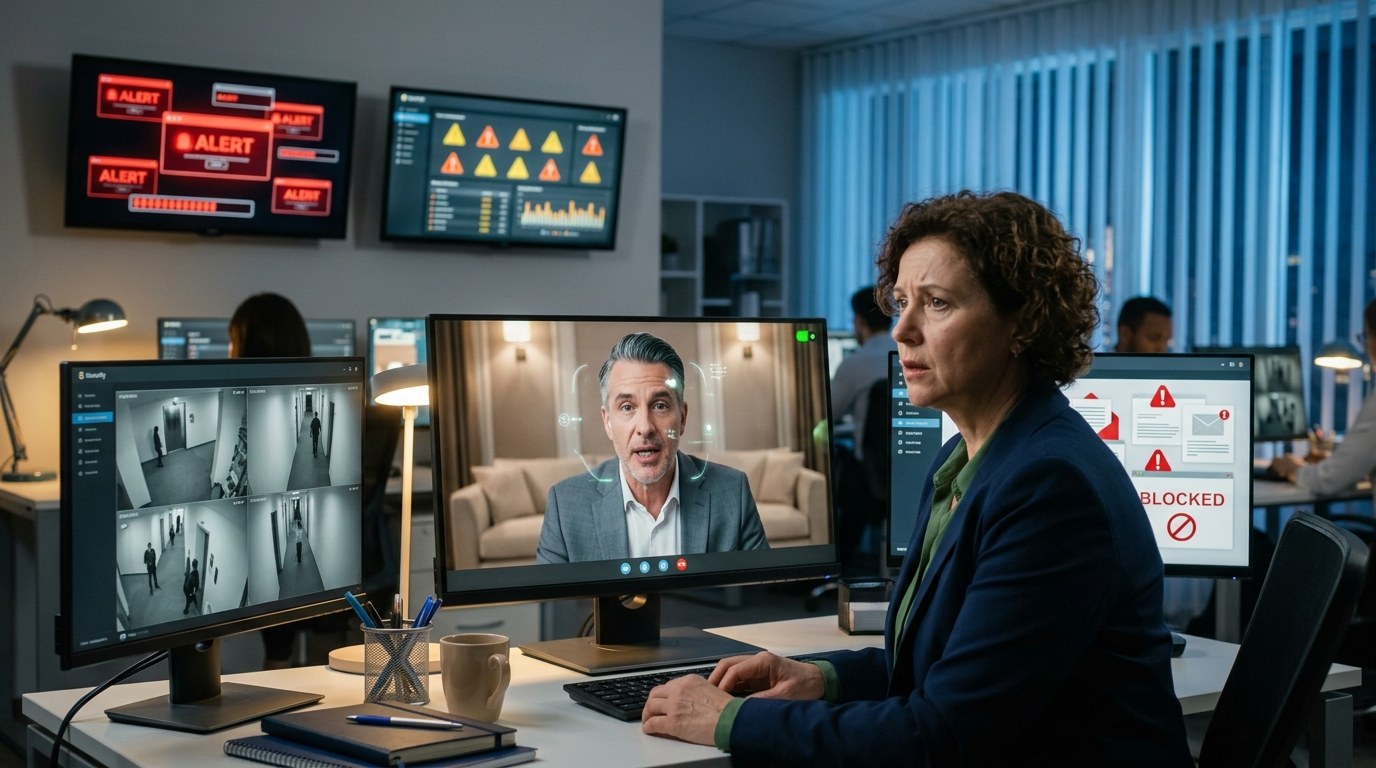
इकतालीस प्रतिशत CISO ने कर्मचारी ऑडियो कॉल के दौरान डीपफेक से जुड़ी कम से कम एक सोशल इंजीनियरिंग घटना की सूचना दी। इस संदर्भ में डीपफेक का मतलब एक AI-जनित आवाज़ है जिसे किसी वास्तविक व्यक्ति की नकल करने के लिए डिज़ाइन किया गया है, जैसे कि कंपनी का कोई अधिकारी तत्काल वायर ट्रांसफ़र के लिए कह रहा हो। छत्तीस प्रतिशत ने वीडियो कॉल के दौरान इसी तरह की घटना की सूचना दी, जिसका अर्थ है कि हमलावर अब केवल वह नहीं जो लोग सुनते हैं, बल्कि जो लोग देखते हैं, उसका भी ढोंग कर रहे हैं।
पारंपरिक हमले के तरीके भी खत्म नहीं हुए हैं, और वे अभी भी सबसे आम हैं। उन्यासी प्रतिशत उत्तरदाताओं ने कम से कम एक ईमेल-आधारित घटना की सूचना दी, जिसमें फ़िशिंग (नकली ईमेल जो किसी को खराब लिंक पर क्लिक करने या जानकारी सौंपने के लिए धोखा देने की कोशिश कर रहे हैं), स्पीयर-फ़िशिंग (वही विचार, लेकिन एक विशिष्ट लक्ष्य के लिए व्यक्तिगत), या व्यवसाय ईमेल समझौता, जिसे अक्सर BEC कहा जाता है, जहाँ एक हमलावर किसी भुगतान को पुनर्निर्देशित करने या संवेदनशील डेटा का अनुरोध करने के लिए किसी विश्वसनीय संपर्क का प्रतिरूपण करता है, शामिल हैं। अट्ठावन प्रतिशत ने कम से कम एक ऐसी घटना की सूचना दी जिसमें विशिंग (वॉयस फ़िशिंग, जिसका अर्थ है एक स्कैम फ़ोन कॉल) या स्मिशिंग (टेक्स्ट संदेश पर वही विचार) शामिल है।
एक साथ रखा जाए, तो ये संख्याएँ एक ऐसे खतरे के परिदृश्य का वर्णन करती हैं जहाँ लगभग हर वो चैनल जिसका उपयोग कोई कर्मचारी संचार के लिए कर सकता है, ईमेल, फ़ोन, टेक्स्ट, वीडियो कॉल, एक संभावित हमले की सतह बन गया है, और AI ही वह है जो इनमें से प्रत्येक चैनल को पहले से कहीं अधिक विश्वसनीय बना रहा है।
पुरानी सलाह अपना प्रभाव क्यों खो रही है
पिछले एक दशक से अधिकांश कार्यस्थल सुरक्षा प्रशिक्षण लोगों को "नकली को पहचानने" के लिए सिखाने पर केंद्रित रहा है: टाइपो की तलाश करें, थोड़ी अजीब आवाज़ पर नज़र रखें, असामान्य शब्दों पर ध्यान दें। सर्वेक्षण का मुख्य निष्कर्ष यह है कि यह दृष्टिकोण अब काम नहीं आ रहा है, क्योंकि AI विशेष रूप से उन खामियों को दूर करने में अच्छा है जिन्हें पहचानने के लिए लोगों को प्रशिक्षित किया गया था। एक क्लोन की गई आवाज़ अब रोबोटिक नहीं लगती। एक फ़िशिंग ईमेल में टूटी हुई व्याकरण का होना ज़रूरी नहीं है। दृश्य और श्रव्य संकेत जो पहले एक सहज जांच के रूप में काम करते थे, वे महीने दर महीने कम विश्वसनीय होते जा रहे हैं।
इसका मतलब यह नहीं है कि पहचान की कोई उम्मीद नहीं है, बल्कि इसका मतलब यह है कि प्रतिक्रिया को "कर्मचारियों को यह नोटिस करने के लिए प्रशिक्षित करें कि कुछ नकली है" से हटाकर प्रक्रिया में ही सत्यापन को शामिल करने की ओर ले जाना होगा, ताकि किसी अनुरोध को रोकने के लिए उसे नकली के रूप में पकड़े जाने की आवश्यकता न हो।
सुरक्षा लीडरों को इसके बारे में क्या करने के लिए कहा जा रहा है
सर्वेक्षण के निष्कर्षों के आधार पर, यहाँ CISO और सुरक्षा टीमों को तीन-भाग की प्रतिक्रिया की अनुशंसा की जा रही है।
चरण 1: स्थिर प्रशिक्षण को एक अनुकूली सुरक्षा संस्कृति में बदलें
कर्मचारियों को देखकर या सुनकर "नकली को पहचानने" के लिए सिखाने के बजाय, संगठनों को किसी भी उच्च-प्रभाव वाली कार्रवाई के लिए सुरक्षित सत्यापन को मानक प्रोटोकॉल बनाने के लिए प्रोत्साहित किया जा रहा है, चाहे अनुरोध देखने या सुनने में कितना भी विश्वसनीय क्यों न लगे। इसका मतलब है कर्मचारियों और अनुमोदनकर्ताओं को रुकने, एक अलग विश्वसनीय चैनल के माध्यम से सत्यापित करने और उच्च-जोखिम वाले अनुरोधों की रिपोर्ट करने के लिए प्रशिक्षित करना, चाहे वे ईमेल, फ़ोन, वीडियो कॉल, Slack या Teams जैसे सहयोग प्लेटफ़ॉर्म, या यहाँ तक कि AI एप्लिकेशन के माध्यम से आएँ। कार्यबल सिमुलेशन चलाना, जो अनिवार्य रूप से संदिग्ध AI-संबंधित परिदृश्यों के लिए अभ्यास ड्रिल हैं, की भी अनुशंसा की जाती है ताकि संगठन यह देख सकें कि कोई वास्तविक घटना होने से पहले कर्मचारी वास्तव में कैसे प्रतिक्रिया देते हैं।
चरण 2: प्रतिरूपण के विरुद्ध पहचान और खाता पुनर्प्राप्ति को मज़बूत करें
कुछ सबसे हानिकारक हमले उन क्षणों को लक्षित करते हैं जब पहचान को सत्यापित या बदला जा रहा होता है, जैसे कि खाता पुनर्प्राप्ति, विशेषाधिकार प्राप्त पहुँच अनुरोध, या भुगतान अनुमोदन। यहाँ अनुशंसा उन विशिष्ट वर्कफ़्लो को फ़िशिंग-प्रतिरोधी प्रमाणीकरण (लॉगिन विधियाँ जिन्हें केवल एक नकली पासवर्ड पृष्ठ के साथ फ़िश नहीं किया जा सकता है), जोखिम-आधारित पहचान नियंत्रणों और विश्वसनीय, पूर्व-स्थापित सत्यापन चैनलों के साथ सुरक्षित करने की है। इसके साथ ही, संगठनों को यह निगरानी करने की सलाह दी जाती है कि सफल लॉगिन या पासवर्ड रीसेट के बाद क्या होता है, क्योंकि चुराई गई पहचान अक्सर हमलावर के लिए तभी मूल्यवान होती है जब इसका उपयोग किसी अन्य चीज़ के लिए किया जाता है।
चरण 3: विशेष रूप से AI-मध्यस्थता वाले खतरों के लिए पहचान और प्रतिक्रिया का निर्माण करें
अंततः, सर्वेक्षण अनुशंसा करता है कि किसी एक अजीब फ़ोन कॉल या ईमेल को अलग-थलग मानकर विचार करने के बजाय, संदिग्ध संचार और अन्य उच्च-जोखिम वाली घटनाओं, जैसे कि कोई नया डिवाइस पंजीकृत होना, कोई विशेषाधिकार स्तर बदलना, या कोई असामान्य आउटबाउंड लेनदेन के बीच की कड़ियों को जोड़ा जाए। घटना प्रतिक्रिया प्लेबुक को भी उन नए जोखिमों को ध्यान में रखने के लिए अद्यतन किया जा रहा है जो कुछ साल पहले मौजूद नहीं थे: एक साथ कई प्रारूपों में प्रतिरूपण (उदाहरण के लिए, ऑडियो और वीडियो एक साथ), AI आउटपुट जिन्हें जानबूझकर हेरफेर किया गया है, और AI एजेंट जिनके साथ समझौता किया गया है, दुरुपयोग किया गया है, या जिन्हें उनकी निर्धारित सीमाओं के बाहर कार्य करने की अनुमति दी गई है।
निष्कर्ष
इस सर्वेक्षण के आंकड़े एक सीधे बदलाव का वर्णन करते हैं: AI ने सोशल इंजीनियरिंग का आविष्कार नहीं किया है, लेकिन इसने उस अधिकांश घर्षण को हटा दिया है जो इसे पहचानने योग्य बनाता था, और सर्वेक्षण किए गए लगभग आधे सुरक्षा लीडर पिछले एक साल में ही AI-सहायता प्राप्त प्रतिरूपण घटना से निपट चुके हैं। इसकी प्रतिक्रिया लोगों को किसी ऐसी चीज़ के खिलाफ बेहतर प्रवृत्ति रखने के लिए प्रशिक्षित करना नहीं है जिसे विशेष रूप से मानवीय प्रवृत्तियों को मूर्ख बनाने के लिए इंजीनियर किया गया है। इसके बजाय प्रतिक्रिया प्रक्रिया में ही सत्यापन को शामिल करने की है ताकि विश्वास पहली जगह में सहज भावना पर निर्भर न हो।
गुण
- AI-संचालित धोखाधड़ी के बारे में अस्पष्ट चेतावनियों के बजाय ठोस, हालिया डेटा (297 वरिष्ठ सुरक्षा लीडर, 12 महीने की अवधि) प्रदान करता है।
- बातचीत को "लोगों को बेहतर ढंग से प्रशिक्षित करें" से हटाकर "प्रक्रिया में सत्यापन को शामिल करें" की ओर ले जाता है, जो एक अधिक स्थायी समाधान है क्योंकि AI-जनित नकली चीज़ें लगातार बेहतर हो रही हैं।
- केवल एक प्रारूप पर ध्यान केंद्रित करने के बजाय, ईमेल से लेकर आवाज़ से लेकर वीडियो तक, हमलावरों द्वारा उपयोग किए जाने वाले चैनलों की पूरी श्रृंखला को कवर करता है।
दोष
- यहाँ तक कि मजबूत सत्यापन प्रक्रियाएं भी वैध व्यावसायिक गतिविधियों में घर्षण जोड़ती हैं, और कुछ संगठन उच्च-प्रभाव वाले अनुमोदन को धीमा करने का विरोध कर सकते हैं।
- समर्पित सुरक्षा टीमों के बिना छोटे संगठनों में वर्णित स्तर पर फ़िशिंग-प्रतिरोधी प्रमाणीकरण या प्रमाणीकरण के बाद निगरानी को तैनात करने के लिए संसाधनों की कमी हो सकती है।
- चूंकि अंतर्निहित AI तकनीक लगातार उन्नत हो रही है, इसलिए आज के अनुशंसित बचावों को एकमुश्त समाधान होने के बजाय निरंतर अपडेट की आवश्यकता होने की संभावना है।
सावधानी
यह लेख वरिष्ठ साइबर सुरक्षा लीडरों के एक सर्वेक्षण के निष्कर्षों और सिफारिशों का सारांश देता है और इसका उद्देश्य सामान्य समझ है, न कि एक संपूर्ण सुरक्षा नीति के रूप में। यहां वर्णित किसी भी उपाय को लागू करने से पहले संगठनों को अपनी सुरक्षा टीमों या योग्य पेशेवरों के साथ वर्तमान सर्वोत्तम प्रथाओं को सत्यापित करना चाहिए।
अक्सर पूछे जाने वाले प्रश्न
- इस संदर्भ में डीपफेक क्या है? — किसी वास्तविक व्यक्ति की AI-जनित ऑडियो या वीडियो नकल, जो कॉल के दौरान उस व्यक्ति के लिए भ्रमित होने के लिए पर्याप्त विश्वसनीय है।
- फ़िशिंग और स्पीयर-फ़िशिंग में क्या अंतर है? — फ़िशिंग एक सामान्य नकली संदेश है जो प्राप्तकर्ताओं को खराब लिंक पर क्लिक करने या जानकारी साझा करने के लिए धोखा देने के लिए भेजा जाता है; स्पीयर-फ़िशिंग वही विचार है लेकिन किसी विशिष्ट व्यक्ति को लक्षित करने के लिए व्यक्तिगत है।
- BEC का क्या अर्थ है? — व्यवसाय ईमेल समझौता (Business email compromise), जहाँ एक हमलावर ईमेल द्वारा किसी भुगतान को पुनर्निर्देशित करने या संवेदनशील जानकारी का अनुरोध करने के लिए किसी विश्वसनीय संपर्क का प्रतिरूपण करता है।
- विशिंग और स्मिशिंग क्या है? — विशिंग, फ़ोन कॉल पर की जाने वाली वॉयस फ़िशिंग है; स्मिशिंग टेक्स्ट संदेश पर किया जाने वाला उसी तरह का घोटाला है।
- लोगों को "नकली को पहचानने" का प्रशिक्षण कम प्रभावी क्यों होता जा रहा है? — क्योंकि AI-जनित आवाज़ों, वीडियो और संदेशों में टाइपो या रोबोटिक-साउंडिंग ऑडियो जैसी स्पष्ट खामियों की कमी होती जा रही है, जिन्हें नोटिस करने के लिए लोगों को प्रशिक्षित किया गया था।
- फ़िशिंग-प्रतिरोधी प्रमाणीकरण क्या है? — एक लॉगिन विधि जिसे इस तरह डिज़ाइन किया गया है कि किसी उपयोगकर्ता को नकली पृष्ठ पर अपना पासवर्ड दर्ज करने के लिए धोखा देकर इसे बायपास नहीं किया जा सकता है।
- कंपनियों को लॉगिन या पासवर्ड रीसेट के बाद गतिविधि की निगरानी क्यों करनी चाहिए? — क्योंकि चुराई गई पहचान अक्सर एक हमलावर के लिए तभी उपयोगी होती है जब इसका उपयोग आगे की कार्रवाई करने के लिए किया जाता है, इसलिए बाद में असामान्य गतिविधि पर नज़र रखने से उस दुरुपयोग को पकड़ा जा सकता है जो प्रारंभिक सत्यापन से बच गया था।
- घटना प्रतिक्रिया योजनाओं को अब किस बात का ध्यान रखना चाहिए जो उन्होंने पहले नहीं किया होगा? — मल्टीमॉडल प्रतिरूपण (एक साथ उपयोग किए गए नकली ऑडियो और वीडियो), हेरफेर किए गए AI आउटपुट, और AI एजेंट जिनके साथ समझौता किया गया है या दुरुपयोग किया गया है।
टैग
#cybersecurity #aisafety #socialengineering #deepfakes #phishing #ciso #infosec #dataprivacy #businessemailcompromise #identitysecurity
Linux Server Hardening Checklist
30 practical steps to take a fresh Linux box from default to defensible. Enter your email — you'll get the PDF instantly, plus new posts on Linux, security & AI.
Free. No spam — unsubscribe in one click.
Responses
Sign in to leave a response.