
🎧 Listen to this article: हिंदी · English · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
🌍 Read this in your language: हिंदी · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
ഒരു തട്ടിപ്പ് കണ്ടെത്തുന്നതിനുള്ള നിങ്ങളുടെ സഹജവാസന "ഒരു വ്യാജ ശബ്ദമോ മോശമായി എഴുതിയ ഇമെയിലോ കണ്ടാൽ എനിക്കറിയാൻ കഴിയും" എന്നതാണെങ്കിൽ, ഈ ആക്രമണങ്ങൾ തടയുക എന്നത് ജോലി ആയിട്ടുള്ള ആളുകൾക്കിടയിൽ നടത്തിയ ഒരു പുതിയ സർവേ പറയുന്നത്, ആ സഹജവാസന പതുക്കെ കാലഹരണപ്പെട്ടുകൊണ്ടിരിക്കുന്നു എന്നാണ്.
ഇന്ന്, 2026 സെപ്റ്റംബർ 23 ആയ ഈ ദിവസം, ഇതിന് പ്രാധാന്യമുണ്ട്, കാരണം 297 മുതിർന്ന സൈബർ സുരക്ഷാ മേധാവികൾ, കൂടുതലും ചീഫ് ഇൻഫർമേഷൻ സെക്യൂരിറ്റി ഓഫീസർമാർ (CISOs) അല്ലെങ്കിൽ തത്തുല്യ റോളുകളിലുള്ളവർക്കിടയിൽ 2026 മാർച്ചും മെയ് മാസത്തിനും ഇടയിലാണ് ഈ സർവേ അടുത്തിടെ നടത്തിയത്. അതിലെ പ്രധാന കണ്ടെത്തൽ വ്യക്തമാണ്: ആളുകൾ മുമ്പ് ആശ്രയിച്ചിരുന്ന പഴയ മുന്നറിയിപ്പ് അടയാളങ്ങൾ മുമ്പത്തേക്കാൾ ഉപയോഗശൂന്യമാക്കിക്കൊണ്ട്, എഐ സോഷ്യൽ എഞ്ചിനീയറിംഗ് ആക്രമണങ്ങളെ വലുപ്പത്തിലും, കൂടുതൽ വ്യക്തിഗതമാക്കിയും, കൂടുതൽ വിശ്വസനീയമാക്കിയും മാറ്റുന്നു. സോഷ്യൽ എഞ്ചിനീയറിംഗ്, ഈ പദവുമായി പരിചയമില്ലാത്ത ആർക്കും, ഒരു സാങ്കേതിക തകരാറിലൂടെ ഒരു സിസ്റ്റത്തിലേക്ക് നുഴഞ്ഞുകയറുന്നതിനുപകരം, പാസ്വേഡ് കൈമാറുകയോ പേയ്മെന്റിന് അംഗീകാരം നൽകുകയോ പോലുള്ള അപകടസാധ്യതയുള്ള എന്തെങ്കിലും ചെയ്യാൻ ഒരാളെ കബളിപ്പിക്കുക എന്നതാണ് ഇതിനർത്ഥം.
സിഐഎസ്ഒമാർ (CISOs) യഥാർത്ഥത്തിൽ കാണുന്നത് എന്താണ്
കഴിഞ്ഞ 12 മാസത്തെ യഥാർത്ഥ സംഭവങ്ങളെക്കുറിച്ച് സർവേ സുരക്ഷാ മേധാവികളോട് ചോദിച്ചു, എഐയുടെ സഹായത്തോടെയുള്ള ആക്രമണങ്ങൾ ഇനി അപൂർവ്വവും ഭാവിയെ സംബന്ധിച്ചതുമായ ഒരു ഭീഷണിയല്ലെന്ന് കണക്കുകൾ കാണിക്കുന്നു.
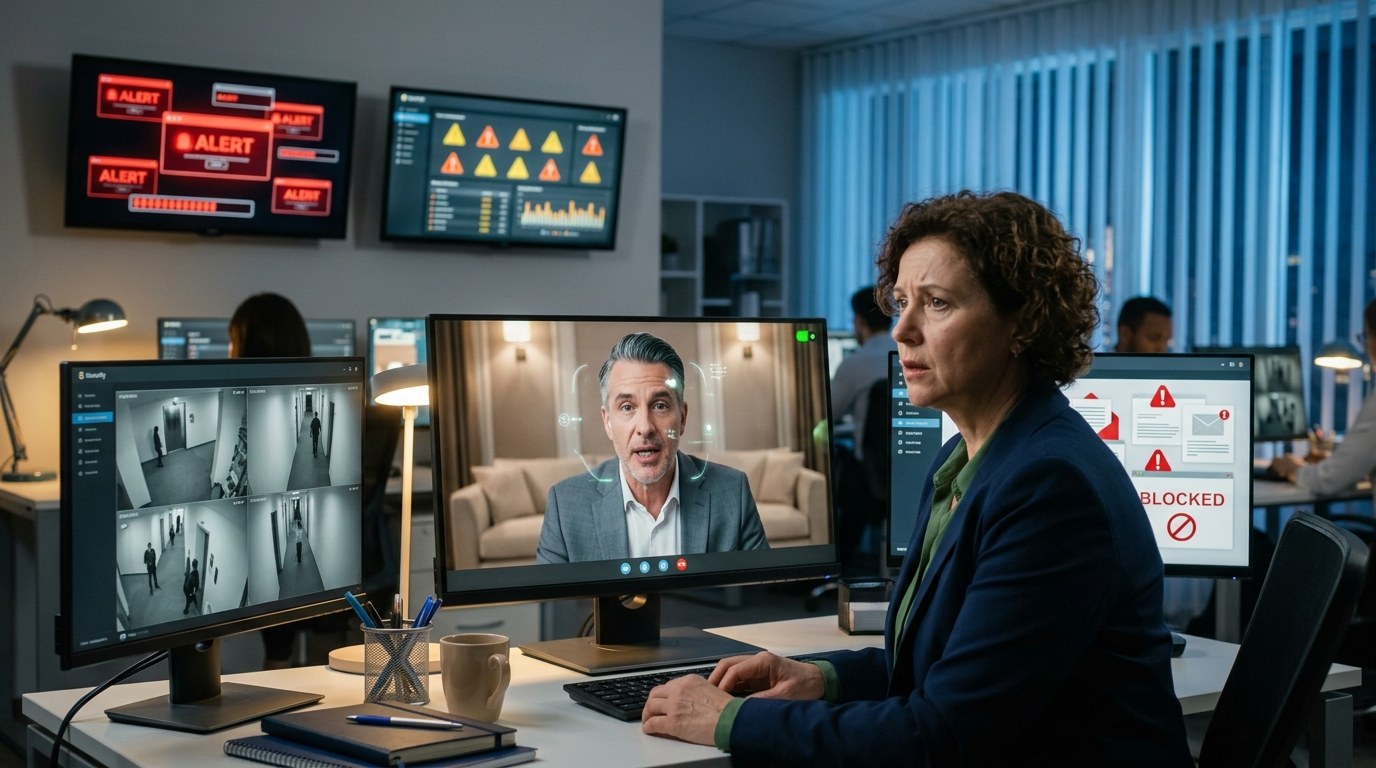
നാൽപ്പത്തിയൊന്ന് ശതമാനം സിഐഎസ്ഒകളും (CISOs) ഒരു ജീവനക്കാരന്റെ ഓഡിയോ കോളിനിടെ ഡീപ്ഫേക്ക് ഉൾപ്പെട്ട ഒരു സോഷ്യൽ എഞ്ചിനീയറിംഗ് സംഭവമെങ്കിലും റിപ്പോർട്ട് ചെയ്തു. ഒരു ഡീപ്ഫേക്ക്, ഈ സന്ദർഭത്തിൽ, അടിയന്തര വയർ ട്രാൻസ്ഫർ ചോദിക്കുന്ന ഒരു കമ്പനി എക്സിക്യൂട്ടീവ് പോലുള്ള ഒരു യഥാർത്ഥ വ്യക്തിയെ വിശ്വസനീയമായി അനുകരിക്കാൻ രൂപകൽപ്പന ചെയ്ത ഒരു എഐ ജനറേറ്റഡ് വോയിസ് ആണ്. മുപ്പത്തിയാറ് ശതമാനം പേർ വീഡിയോ കോളിൽ സമാനമായ ഒരു സംഭവം റിപ്പോർട്ട് ചെയ്തു, അതായത് ആക്രമണകാരികൾ ഇപ്പോൾ ആളുകൾ കേൾക്കുന്നത് മാത്രമല്ല, അവർ കാണുന്നതും വ്യാജമാക്കുന്നു.
പരമ്പരാഗത ആക്രമണ രീതികളും ഇല്ലാതായിട്ടില്ല, അവ ഇപ്പോഴും സർവ്വസാധാരണമാണ്. ഫിഷിംഗ് (ഒരു മോശം ലിങ്കിൽ ക്ലിക്കുചെയ്യാനോ വിവരങ്ങൾ കൈമാറാനോ ആരെയെങ്കിലും കബളിപ്പിക്കാൻ ശ്രമിക്കുന്ന വ്യാജ ഇമെയിലുകൾ), സ്പിയർ-ഫിഷിംഗ് (അതേ ആശയം, എന്നാൽ ഒരു നിർദ്ദിഷ്ട ലക്ഷ്യത്തിലേക്ക് വ്യക്തിഗതമാക്കിയത്), അല്ലെങ്കിൽ ബിസിനസ്സ് ഇമെയിൽ കോംപ്രമൈസ് (പലപ്പോഴും BEC എന്ന് ചുരുക്കത്തിൽ പറയപ്പെടുന്നു, ഇതിൽ ഒരു പേയ്മെന്റ് വഴിതിരിച്ചുവിടാനോ സെൻസിറ്റീവ് ഡാറ്റ അഭ്യർത്ഥിക്കാനോ ഒരു ആക്രമണകാരി വിശ്വസ്തനായ ഒരു കോൺടാക്റ്റിനെപ്പോലെ ആൾമാറാട്ടം നടത്തുന്നു) ഉൾപ്പെടെയുള്ള ഇമെയിൽ അടിസ്ഥാനമാക്കിയുള്ള ഒരു സംഭവമെങ്കിലും റിപ്പോർട്ട് ചെയ്യപ്പെട്ടതായി എഴുപത്തിയൊമ്പത് ശതമാനം പ്രതികരിച്ചവർ പറഞ്ഞു. അമ്പത്തിയെട്ട് ശതമാനം പേർ വിഷിംഗ് (വോയ്സ് ഫിഷിംഗ്, അതായത് ഒരു തട്ടിപ്പ് ഫോൺ കോൾ) അല്ലെങ്കിൽ സ്മിഷിംഗ് (ടെക്സ്റ്റ് മെസ്സേജ് വഴി അതേ ആശയം) ഉൾപ്പെടുന്ന ഒരു സംഭവമെങ്കിലും റിപ്പോർട്ട് ചെയ്തു.
ഇവയെല്ലാം ചേർത്തുവച്ചാൽ, ഈ കണക്കുകൾ ഒരു ജീവനക്കാരന് ആശയവിനിമയം നടത്താൻ ഉപയോഗിക്കാവുന്ന ഏതാണ്ട് എല്ലാ ചാനലുകളും-ഇമെയിൽ, ഫോൺ, ടെക്സ്റ്റ്, വീഡിയോ കോൾ എന്നിവ-സാധ്യമായ ആക്രമണ പ്രതലമായി മാറിയിരിക്കുന്ന ഒരു ഭീഷണി ലാൻഡ്സ്കേപ്പിനെയാണ് വിവരിക്കുന്നത്, കൂടാതെ എഐ ആണ് ഈ ചാനലുകളെ ഓരോന്നും മുമ്പത്തേതിനേക്കാൾ കൂടുതൽ വിശ്വസനീയമാക്കുന്നത്.
പഴയ ഉപദേശങ്ങൾക്ക് എന്തുകൊണ്ടാണ് അതിന്റെ ശക്തി നഷ്ടപ്പെടുന്നത്
കഴിഞ്ഞ ദശകത്തിലെ ഒട്ടുമിക്ക വർക്ക്പ്ലേസ് സെക്യൂരിറ്റി പരിശീലനങ്ങളും ആളുകളെ "വ്യാജം കണ്ടെത്താൻ" പഠിപ്പിക്കുന്നതിലാണ് ശ്രദ്ധ കേന്ദ്രീകരിച്ചിരിക്കുന്നത്: അക്ഷരത്തെറ്റുകൾക്കായി നോക്കുക, അല്പം വ്യത്യസ്തമായ ശബ്ദം ശ്രദ്ധിക്കുക, അസാധാരണമായ പദപ്രയോഗങ്ങൾ ശ്രദ്ധിക്കുക. ആളുകൾ ശ്രദ്ധിക്കാൻ പരിശീലിപ്പിക്കപ്പെട്ട അതേ കുറവുകൾ പരിഹരിക്കുന്നതിൽ എഐ പ്രത്യേകമായി മിടുക്കനായതിനാൽ, ഈ സമീപനത്തിന് പരിമിതികളുണ്ടെന്നാണ് സർവേയുടെ പ്രധാന കണ്ടെത്തൽ. ക്ലോൺ ചെയ്ത ഒരു ശബ്ദം ഇപ്പോൾ റോബോട്ടിക് ആയി തോന്നുന്നില്ല. ഒരു ഫിഷിംഗ് ഇമെയിലിൽ തെറ്റായ വ്യാകരണം ഉൾപ്പെടുത്തേണ്ടതില്ല. മുൻപ് ഒരു കുടൽ പരിശോധനയായി (gut check) പ്രവർത്തിച്ചിരുന്ന വിഷ്വൽ, ഓഡിയോ സൂചനകൾ മാസം തോറും വിശ്വാസ്യത കുറഞ്ഞതായി മാറുന്നു.
അതിനർത്ഥം കണ്ടെത്തൽ നിരാശാജനകമാണെന്നല്ല, എന്നാൽ പ്രതികരണം "എന്തെങ്കിലും വ്യാജമാണെന്ന് ശ്രദ്ധിക്കാൻ ജീവനക്കാരെ പരിശീലിപ്പിക്കുക" എന്നതിൽ നിന്ന് പ്രക്രിയയിൽ തന്നെ വെരിഫിക്കേഷൻ നിർമ്മിക്കുന്നതിലേക്ക് മാറേണ്ടതുണ്ട് എന്നാണ്, അതിലൂടെ ഒരു അഭ്യർത്ഥന തടയുന്നതിനായി അത് വ്യാജമാണെന്ന് കണ്ടെത്തേണ്ടതില്ല.
അതിനെക്കുറിച്ച് എന്താണ് ചെയ്യാൻ സുരക്ഷാ മേധാവികളോട് പറയുന്നത്
സർവേയുടെ കണ്ടെത്തലുകളുടെ അടിസ്ഥാനത്തിൽ, സിഐഎസ്ഒകൾക്കും (CISOs) സെക്യൂരിറ്റി ടീമുകൾക്കും ശുപാർശ ചെയ്യുന്ന മൂന്ന് ഭാഗങ്ങളുള്ള പ്രതികരണം ഇതാ.
ഘട്ടം 1: സ്റ്റാറ്റിക് പരിശീലനത്തെ അഡാപ്റ്റീവ് സെക്യൂരിറ്റി സംസ്കാരമാക്കി മാറ്റുക
ദൃശ്യമായോ ശ്രവ്യമായോ "വ്യാജം കണ്ടെത്താൻ" ജീവനക്കാരെ പഠിപ്പിക്കുന്നതിനുപകരം, അഭ്യർത്ഥന എത്ര വിശ്വസനീയമായി തോന്നുകയോ കേൾക്കുകയോ ചെയ്താലും, ഉയർന്ന സ്വാധീനമുള്ള ഏതൊരു പ്രവർത്തനത്തിനും സുരക്ഷിതമായ വെരിഫിക്കേഷൻ സ്റ്റാൻഡേർഡ് പ്രോട്ടോക്കോൾ ആക്കാൻ ഓർഗനൈസേഷനുകളെ പ്രോത്സാഹിപ്പിക്കുന്നു. അതിനർത്ഥം ജീവനക്കാരെയും അപ്രൂവർമാരെയും താൽക്കാലികമായി നിർത്താനും, വേറിട്ട ഒരു വിശ്വസനീയ ചാനലിലൂടെ പരിശോധിക്കാനും, ഉയർന്ന അപകടസാധ്യതയുള്ള അഭ്യർത്ഥനകൾ ഇമെയിൽ, ഫോൺ, വീഡിയോ കോൾ, സ്ലാക്ക് അല്ലെങ്കിൽ ടീംസ് പോലുള്ള ഒരു സഹകരണ പ്ലാറ്റ്ഫോം എന്നിവയിലൂടെയോ അല്ലെങ്കിൽ ഒരു എഐ ആപ്ലിക്കേഷനിലൂടെയാണെങ്കിൽ പോലും റിപ്പോർട്ട് ചെയ്യാനും പരിശീലിപ്പിക്കുക എന്നാണ്. വർക്ക്ഫോഴ്സ് സിമുലേഷനുകൾ പ്രവർത്തിപ്പിക്കുന്നതും, അടിസ്ഥാനപരമായി സംശയാസ്പദമായ എഐയുമായി ബന്ധപ്പെട്ട സാഹചര്യങ്ങൾക്കുള്ള പരിശീലന ഡ്രില്ലുകൾ പ്രവർത്തിപ്പിക്കുന്നതും ശുപാർശ ചെയ്യുന്നു, അതുവഴി ഒരു യഥാർത്ഥ സംഭവം നടക്കുന്നതിന് മുമ്പ് ജീവനക്കാർ യഥാർത്ഥത്തിൽ എങ്ങനെ പ്രതികരിക്കുന്നുവെന്ന് ഓർഗനൈസേഷനുകൾക്ക് കാണാൻ കഴിയും.
ഘട്ടം 2: ആൾമാറാട്ടത്തിനെതിരെ ഐഡന്റിറ്റിയും അക്കൗണ്ട് വീണ്ടെടുക്കലും കൂടുതൽ ശക്തമാക്കുക
അക്കൗണ്ട് വീണ്ടെടുക്കൽ, പ്രത്യേക അധികാരമുള്ള ആക്സസ്സ് അഭ്യർത്ഥനകൾ, അല്ലെങ്കിൽ പേയ്മെന്റ് അനുമതികൾ എന്നിവ പോലുള്ള വ്യക്തിത്വം സ്ഥിരീകരിക്കപ്പെടുന്നതോ മാറ്റപ്പെടുന്നതോ ആയ നിമിഷങ്ങളെയാണ് ഏറ്റവും നാശകരമായ ചില ആക്രമണങ്ങൾ ലക്ഷ്യമിടുന്നത്. ഈ നിർദ്ദിഷ്ട വർക്ക്ഫ്ലോകളെ ഫിഷിംഗ്-പ്രതിരോധമുള്ള ആധികാരികത ഉറപ്പാക്കൽ (ഒരു വ്യാജ പാസ്വേഡ് പേജ് ഉപയോഗിച്ച് എളുപ്പത്തിൽ ഫിഷ് ചെയ്യാനാവാത്ത ലോഗിൻ രീതികൾ), അപകടസാധ്യത അടിസ്ഥാനമാക്കിയുള്ള ഐഡന്റിറ്റി നിയന്ത്രണങ്ങൾ, വിശ്വസനീയമായതും മുൻകൂട്ടി സ്ഥാപിതമായതുമായ വെരിഫിക്കേഷൻ ചാനലുകൾ എന്നിവ ഉപയോഗിച്ച് സംരക്ഷിക്കുക എന്നതാണ് ഇവിടുത്തെ ശുപാർശ. അതിനോടൊപ്പം, വിജയകരമായ ഒരു ലോഗിൻ അല്ലെങ്കിൽ പാസ്വേഡ് പുനഃസജ്ജീകരണത്തിന് ശേഷം എന്ത് സംഭവിക്കുന്നുവെന്ന് നിരീക്ഷിക്കാനും ഓർഗനൈസേഷനുകളോട് നിർദ്ദേശിക്കുന്നു, കാരണം മോഷ്ടിക്കപ്പെട്ട ഒരു ഐഡന്റിറ്റി പലപ്പോഴും മറ്റെന്തിനെങ്കിലും ഉപയോഗിച്ചുകഴിഞ്ഞാൽ മാത്രമേ ആക്രമണകാരിക്ക് വിലപ്പെട്ടതാകൂ.
ഘട്ടം 3: എഐ മധ്യസ്ഥതയിലുള്ള ഭീഷണികൾക്കായി പ്രത്യേകമായി കണ്ടെത്തുന്നതിനും പ്രതികരിക്കുന്നതിനും രൂപം നൽകുക
ഒടുവിൽ, ഒറ്റപ്പെട്ട വിചിത്രമായ ഒരു ഫോൺ കോളിനെയോ ഇമെയിലിനെയോ പരിഗണിക്കുന്നതിന് പകരം സംശയാസ്പദമായ ആശയവിനിമയങ്ങളും ഒരു പുതിയ ഉപകരണം രജിസ്റ്റർ ചെയ്യപ്പെടുന്നതോ, ഒരു പ്രത്യേക അധികാര തലത്തിൽ മാറ്റം വരുന്നതോ അല്ലെങ്കിൽ അസാധാരണമായ ഒരു ഔട്ട്ബൗണ്ട് ഇടപാടോ പോലുള്ള ഉയർന്ന അപകടസാധ്യതയുള്ള സംഭവങ്ങളും തമ്മിലുള്ള ബന്ധം കണ്ടെത്തുന്നതിന് സർവേ ശുപാർശ ചെയ്യുന്നു. കുറച്ച് വർഷങ്ങൾക്ക് മുമ്പ് നിലവിലില്ലായിരുന്ന പുതിയ അപകടസാധ്യതകൾ കണക്കിലെടുക്കുന്നതിനായി ഇൻസിഡന്റ് റെസ്പോൺസ് പ്ലേബുക്കുകളും അപ്ഡേറ്റ് ചെയ്യപ്പെടുന്നു: ഒരേസമയം ഒന്നിലധികം ഫോർമാറ്റുകളിലുടനീളമുള്ള ആൾമാറാട്ടം (ഉദാഹരണത്തിന്, ഓഡിയോയും വീഡിയോയും ഒരുമിച്ച്), മനപ്പൂർവ്വം കൈകാര്യം ചെയ്യപ്പെട്ട എഐ ഔട്ട്പുട്ടുകൾ, കൂടാതെ കോംപ്രമൈസ് ചെയ്യപ്പെട്ടതോ, ദുരുപയോഗം ചെയ്യപ്പെട്ടതോ അല്ലെങ്കിൽ ഉദ്ദേശിച്ച അതിരുകൾക്ക് പുറത്ത് പ്രവർത്തിക്കാൻ അനുവദിച്ചതോ ആയ എഐ ഏജന്റുകൾ.
ഉപസംഹാരം
ഈ സർവേയിലെ സംഖ്യകൾ നേരായ ഒരു മാറ്റത്തെ വിവരിക്കുന്നു: എഐ സോഷ്യൽ എഞ്ചിനീയറിംഗ് കണ്ടുപിടിച്ചിട്ടില്ല, പക്ഷേ അത് കണ്ടെത്താൻ സഹായിച്ചിരുന്ന മിക്ക തടസ്സങ്ങളും ഇത് നീക്കംചെയ്തു, കൂടാതെ സർവേയിൽ പങ്കെടുത്ത സുരക്ഷാ മേധാവികളിൽ പകുതിയോളം പേരും കഴിഞ്ഞ വർഷം തന്നെ എഐയുടെ സഹായത്തോടെയുള്ള ഒരു ആൾമാറാട്ട സംഭവം കൈകാര്യം ചെയ്തിട്ടുണ്ട്. മനുഷ്യന്റെ സഹജവാസനകളെ കബളിപ്പിക്കാൻ പ്രത്യേകമായി രൂപകൽപ്പന ചെയ്ത ഒന്നിനെതിരെ മികച്ച സഹജവാസനകൾ ഉണ്ടാകാൻ ആളുകളെ പരിശീലിപ്പിക്കുക എന്നതല്ല പ്രതികരണം. തുടക്കത്തിൽ തന്നെ വിശ്വാസം ഒരു കുടൽ വികാരത്തെ (gut feeling) ആശ്രയിക്കാതിരിക്കാൻ പ്രക്രിയയിൽ വെരിഫിക്കേഷൻ നിർമ്മിക്കുക എന്നതാണ് ഇത്.
നേട്ടങ്ങൾ
- എഐ അധിഷ്ഠിത തട്ടിപ്പിനെക്കുറിച്ചുള്ള അവ്യക്തമായ മുന്നറിയിപ്പുകൾക്ക് പകരം വ്യക്തമായ, സമീപകാല ഡാറ്റ (297 മുതിർന്ന സുരക്ഷാ മേധാവികൾ, 12 മാസത്തെ കാലയളവ്) നൽകുന്നു.
- "ആളുകളെ മികച്ച രീതിയിൽ പരിശീലിപ്പിക്കുക" എന്നതിൽ നിന്ന് "പ്രക്രിയയിൽ വെരിഫിക്കേഷൻ നിർമ്മിക്കുക" എന്നതിലേക്ക് സംഭാഷണത്തെ മാറ്റുന്നു, എഐ ജനറേറ്റഡ് വ്യാജങ്ങൾ മെച്ചപ്പെട്ടുകൊണ്ടിരിക്കുമ്പോൾ ഇത് കൂടുതൽ മോടിയുള്ള ഒരു പരിഹാരമാണ്.
- ഒരു ഫോർമാറ്റിൽ മാത്രം ശ്രദ്ധ കേന്ദ്രീകരിക്കുന്നതിന് പകരം, ഇമെയിൽ മുതൽ വോയിസ് മുതൽ വീഡിയോ വരെയുള്ള ആക്രമണകാരികൾ ഉപയോഗിക്കുന്ന ചാനലുകളുടെ പൂർണ്ണ ശ്രേണിയും ഉൾക്കൊള്ളുന്നു.
ന്യൂനതകൾ
- ശക്തമായ വെരിഫിക്കേഷൻ പ്രക്രിയകൾ പോലും നിയമാനുസൃതമായ ബിസിനസ്സ് പ്രവർത്തനത്തിന് ഘർഷണം (friction) നൽകുന്നു, കൂടാതെ ഉയർന്ന സ്വാധീനമുള്ള അപ്രൂവലുകൾ മന്ദഗതിയിലാക്കുന്നതിനെ ചില ഓർഗനൈസേഷനുകൾ എതിർത്തേക്കാം.
- പ്രത്യേക സെക്യൂരിറ്റി ടീമുകളില്ലാത്ത ചെറിയ ഓർഗനൈസേഷനുകൾക്ക് വിവരിച്ചിരിക്കുന്ന തലത്തിൽ ഫിഷിംഗ്-പ്രതിരോധമുള്ള ഓതന്റിക്കേഷനോ അല്ലെങ്കിൽ പോസ്റ്റ്-ഓതന്റിക്കേഷൻ മോണിറ്ററിംഗോ വിന്യസിക്കുന്നതിനുള്ള വിഭവങ്ങൾ ഉണ്ടായേക്കില്ല.
- അടിസ്ഥാന എഐ സാങ്കേതികവിദ്യ പുരോഗമിച്ചുകൊണ്ടിരിക്കുന്നതിനാൽ, ഇന്നത്തെ ശുപാർശ ചെയ്യപ്പെട്ട പ്രതിരോധങ്ങൾക്ക് ഒറ്റത്തവണ പരിഹാരം എന്നതിലുപരി തുടർച്ചയായ അപ്ഡേറ്റുകൾ ആവശ്യമായി വന്നേക്കാം.
മുന്നറിയിപ്പ്
മുതിർന്ന സൈബർ സുരക്ഷാ മേധാവികളുടെ സർവേയിൽ നിന്നുള്ള കണ്ടെത്തലുകളും ശുപാർശകളും ഈ ലേഖനം സംഗ്രഹിക്കുന്നു, ഇത് പൊതുവായ ധാരണയ്ക്കായി ഉദ്ദേശിച്ചുള്ളതാണ്, ഒരു പൂർണ്ണ സുരക്ഷാ നയമായിട്ടല്ല. ഇവിടെ വിവരിച്ചിരിക്കുന്ന ഏതെങ്കിലും നടപടികൾ നടപ്പിലാക്കുന്നതിന് മുമ്പ് ഓർഗനൈസേഷനുകൾ തങ്ങളുടെ സ്വന്തം സെക്യൂരിറ്റി ടീമുകൾ അല്ലെങ്കിൽ യോഗ്യതയുള്ള പ്രൊഫഷണലുകൾ മുഖേന നിലവിലെ മികച്ച സമ്പ്രദായങ്ങൾ പരിശോധിക്കേണ്ടതാണ്.
പതിവായി ചോദിക്കുന്ന ചോദ്യങ്ങൾ (FAQs)
- ഈ സന്ദർഭത്തിൽ ഒരു ഡീപ്ഫേക്ക് എന്നാൽ എന്താണ്? — ഒരു യഥാർത്ഥ വ്യക്തിയുടെ ഒരു എഐ ജനറേറ്റഡ് ഓഡിയോ അല്ലെങ്കിൽ വീഡിയോ അനുകരണം, അത് കോളിലായിരിക്കുമ്പോൾ ആ വ്യക്തിയാണെന്ന് തെറ്റിദ്ധരിക്കപ്പെടാൻ തക്കവണ്ണം വിശ്വസനീയമായിരിക്കും.
- ഫിഷിംഗും സ്പിയർ ഫിഷിംഗും തമ്മിലുള്ള വ്യത്യാസം എന്താണ്? — ഒരു മോശം ലിങ്കിൽ ക്ലിക്കുചെയ്യാനോ വിവരങ്ങൾ പങ്കിടാനോ സ്വീകർത്താക്കളെ കബളിപ്പിക്കുന്നതിനായി അയക്കുന്ന ഒരു പൊതുവായ വ്യാജ സന്ദേശമാണ് ഫിഷിംഗ്; സ്പിയർ-ഫിഷിംഗ് ഇതേ ആശയമാണ്, എന്നാൽ ഒരു നിർദ്ദിഷ്ട വ്യക്തിയെ ലക്ഷ്യം വെച്ച് വ്യക്തിഗതമാക്കിയതാണ്.
- BEC എന്തിനെയാണ് സൂചിപ്പിക്കുന്നത്? — ബിസിനസ്സ് ഇമെയിൽ കോംപ്രമൈസ്, അവിടെ ഒരു പേയ്മെന്റ് വഴിതിരിച്ചുവിടാനോ സെൻസിറ്റീവ് വിവരങ്ങൾ അഭ്യർത്ഥിക്കാനോ ഒരു ആക്രമണകാരി വിശ്വസ്തനായ ഒരു കോൺടാക്റ്റിനെപ്പോലെ ഇമെയിൽ വഴി ആൾമാറാട്ടം നടത്തുന്നു.
- വിഷിംഗ്, സ്മിഷിംഗ് എന്നിവ എന്താണ്? — ഒരു ഫോൺ കോളിലൂടെ നടക്കുന്ന വോയ്സ് ഫിഷിംഗാണ് വിഷിംഗ്; ടെക്സ്റ്റ് മെസ്സേജിലൂടെ നടക്കുന്ന അതേ തരത്തിലുള്ള തട്ടിപ്പാണ് സ്മിഷിംഗ്.
- ആളുകളെ "വ്യാജം കണ്ടെത്താൻ" പരിശീലിപ്പിക്കുന്നത് എന്തുകൊണ്ടാണ് ഫലപ്രദമല്ലാതാകുന്നത്? — ആളുകൾ ശ്രദ്ധിക്കാൻ പരിശീലിപ്പിക്കപ്പെട്ടിരുന്ന അക്ഷരത്തെറ്റുകൾ അല്ലെങ്കിൽ റോബോട്ടിക് ആയി തോന്നുന്ന ഓഡിയോ പോലുള്ള വ്യക്തമായ കുറവുകൾ എഐ ജനറേറ്റഡ് വോയിസുകളിലും വീഡിയോകളിലും സന്ദേശങ്ങളിലും ഇല്ലാത്തതിനാൽ.
- ഫിഷിംഗ്-പ്രതിരോധമുള്ള ഓതന്റിക്കേഷൻ (phishing-resistant authentication) എന്നാൽ എന്താണ്? — ഒരു വ്യാജ പേജിൽ പാസ്വേഡ് നൽകാൻ ഒരു ഉപയോക്താവിനെ കബളിപ്പിക്കുന്നതിലൂടെ എളുപ്പത്തിൽ മറികടക്കാൻ കഴിയാത്ത തരത്തിൽ രൂപകൽപ്പന ചെയ്ത ഒരു ലോഗിൻ രീതി.
- ലോഗിൻ അല്ലെങ്കിൽ പാസ്വേഡ് പുനഃസജ്ജീകരണത്തിന് ശേഷം കമ്പനികൾ പ്രവർത്തനങ്ങൾ നിരീക്ഷിക്കേണ്ടത് എന്തുകൊണ്ട്? — മോഷ്ടിക്കപ്പെട്ട ഒരു ഐഡന്റിറ്റി പലപ്പോഴും കൂടുതൽ നടപടിയെടുക്കാൻ ഉപയോഗിച്ചുകഴിഞ്ഞാൽ മാത്രമേ ആക്രമണകാരിക്ക് ഉപയോഗപ്രദമാകൂ എന്നതിനാൽ, അതിനുശേഷമുള്ള അസാധാരണ പ്രവർത്തനങ്ങൾ നിരീക്ഷിക്കുന്നത് പ്രാരംഭ വെരിഫിക്കേഷനിലൂടെ കടന്നുപോയേക്കാവുന്ന ദുരുപയോഗങ്ങൾ പിടിക്കാൻ സഹായിക്കും.
- നേരത്തെ ഉണ്ടാകാനിടയില്ലാത്ത എന്തിനെയൊക്കെ ഇൻസിഡന്റ് റെസ്പോൺസ് പ്ലാനുകൾ ഇപ്പോൾ കണക്കിലെടുക്കണം? — മൾട്ടിമോഡൽ ആൾമാറാട്ടം (വ്യാജ ഓഡിയോയും വീഡിയോയും ഒരുമിച്ച് ഉപയോഗിക്കുന്നത്), മനപ്പൂർവ്വം കൈകാര്യം ചെയ്യപ്പെട്ട എഐ ഔട്ട്പുട്ടുകൾ, കൂടാതെ കോംപ്രമൈസ് ചെയ്യപ്പെട്ടതോ ദുരുപയോഗം ചെയ്യപ്പെട്ടതോ ആയ എഐ ഏജന്റുകൾ.
ടാഗുകൾ
#cybersecurity #aisafety #socialengineering #deepfakes #phishing #ciso #infosec #dataprivacy #businessemailcompromise #identitysecurity
Linux Server Hardening Checklist
30 practical steps to take a fresh Linux box from default to defensible. Enter your email — you'll get the PDF instantly, plus new posts on Linux, security & AI.
Free. No spam — unsubscribe in one click.
Responses
Sign in to leave a response.