
🎧 Listen to this article: हिंदी · English · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
🌍 Read this in your language: हिंदी · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
詐欺を見抜く直感が「偽の音声や下手な文章のメールなら見ればわかる」というものであれば、こうした攻撃を食い止めることを仕事としている人々の新たな調査は、その直感が密かに時代遅れになりつつあると告げている。
本日2026年9月23日時点においてこれが重要である理由は、この調査が2026年3月から5月にかけて、主に最高情報セキュリティ責任者(CISO)または同等の役職にある297人のシニアサイバーセキュリティリーダーを対象に実施されたばかりだからだ。その中核となる発見は単刀直入である。AIはソーシャルエンジニアリング攻撃の規模を拡大し、よりパーソナライズし、より信憑性の高いものにしていると同時に、人々がかつて頼りにしていた古い警告サインを以前よりも役に立たないものにしている。ソーシャルエンジニアリングという言葉に馴染みのない人のために説明すると、これは技術的な欠陥を突いてシステムに侵入するのではなく、パスワードを渡したり支払いを承認したりするなど、人に危険な行動を取らせるように騙すことを意味する。
CISOが実際に目の当たりにしていること
調査では、過去12ヶ月間に起きた実際のインシデントについてセキュリティリーダーに尋ねており、その数字は、AIを利用した攻撃がもはや稀な未来の脅威ではないことを示している。
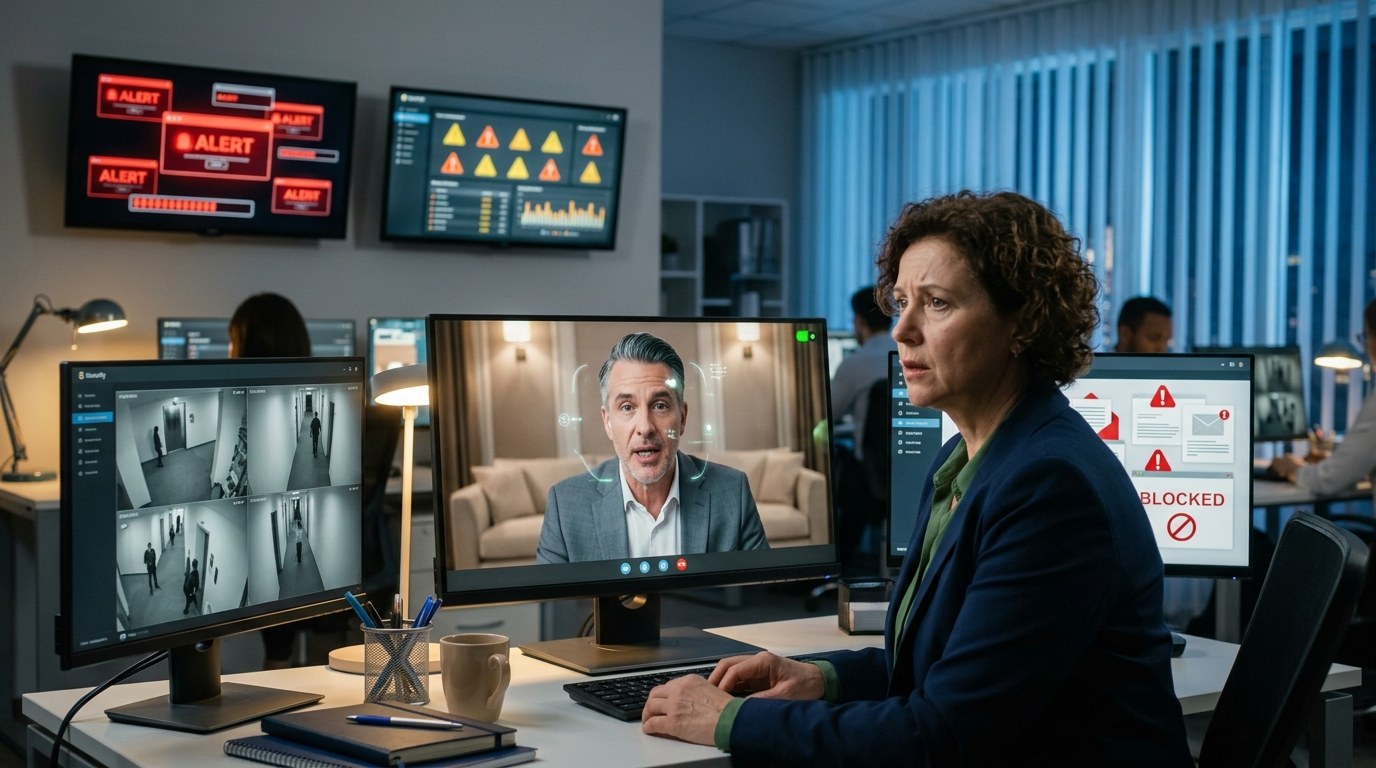
CISOの41%が、従業員の音声通話中にディープフェイクが関与するソーシャルエンジニアリングのインシデントを少なくとも1件報告した。この文脈におけるディープフェイクとは、緊急の電信送金を依頼する企業の幹部など、実在の人物を説得力を持って模倣するように設計されたAI生成音声を意味する。36%がビデオ通話中に同様のインシデントを報告しており、これは攻撃者が現在、人々の耳にするものだけでなく、目にするものまで偽造していることを意味する。
従来の攻撃手法も消え去っておらず、依然として最も一般的である。回答者の79%が、フィッシング(悪意のあるリンクをクリックさせたり、情報を渡させようと騙す偽メール)、スピアフィッシング(同じ手法だが、特定のターゲットにパーソナライズされている)、または攻撃者が信頼できる連絡先になりすまして支払いをリダイレクトさせたり機密データを要求したりするビジネスメール詐欺(しばしばBECと略される)を含む、電子メールベースのインシデントを少なくとも1件報告した。58%が、ビッシング(音声フィッシング、つまり詐欺電話)またはスミッシング(テキストメッセージによる同じ手法)が関与するインシデントを少なくとも1件報告した。
まとめると、これらの数字は、電子メール、電話、テキスト、ビデオ通話など、従業員がコミュニケーションに使用する可能性のあるほぼすべてのチャネルが潜在的な攻撃対象領域となっており、AIがそれらの各チャネルを以前よりも説得力のあるものにしているという脅威の状況を説明している。
古いアドバイスが効力を失いつつある理由
過去10年間の職場におけるセキュリティトレーニングのほとんどは、タイポを探す、少しおかしい声に注意する、不自然な言い回しに気づくなど、「偽物を見抜く」ことを人々に教えることに重点を置いてきた。この調査の核心的なポイントは、このアプローチが行き詰まりつつあるということだ。なぜなら、AIはまさに人々が気づくように訓練されていた欠陥を取り除くことに長けているからだ。クローン音声はもはやロボットのようには聞こえない。フィッシングメールに不自然な文法が含まれている必要はない。かつては直感的な確認として機能していた視覚的および聴覚的な手がかりは、月を追うごとに信頼性が低くなっている。
それは検知が絶望的であるという意味ではないが、対応策を「何かが偽物であることに気づくよう従業員を訓練する」ことから、プロセス自体に検証を組み込むことへと移行させなければならないことを意味する。そうすれば、リクエストを阻止するために、それを偽物として検知する必要はなくなる。
セキュリティリーダーが対策として推奨されていること
調査結果に基づき、CISOおよびセキュリティチームに推奨されている3つの対応策を以下に示す。
ステップ1:静的なトレーニングを適応型セキュリティ文化へと転換する
従業員に視覚的または聴覚的に「偽物を見抜く」よう教えるのではなく、組織は、リクエストがどれほど説得力のある見た目や聞こえ方であっても、影響の大きい行動については安全な検証を標準プロトコルにすることが推奨されている。つまり、電子メール、電話、ビデオ通話、SlackやTeamsのようなコラボレーションプラットフォーム、あるいはAIアプリケーションのいずれから届いたかにかかわらず、スタッフと承認者を訓練して立ち止まらせ、別の信頼できるチャネルを通じて検証し、リスクの高いリクエストを報告させるということだ。組織が実際のインシデントが発生する前に従業員が実際にどのように反応するかを確認できるように、疑わしいAI関連のシナリオに関する実質的な実践訓練であるワークフォースシミュレーションの実施も推奨されている。
ステップ2:なりすましに対してIDとアカウント復旧を強化する
最も甚大な被害をもたらす攻撃のいくつかは、アカウント復旧、特権アクセスのリクエスト、支払いの承認など、IDが検証または変更される瞬間を標的としている。ここでの推奨事項は、フィッシング耐性のある認証(偽のパスワードページで簡単にフィッシングされないログイン方法)、リスクベースのID制御、および信頼できる事前に確立された検証チャネルによって、これらの特定のワークフローを保護することである。それと並行して、盗まれたIDは多くの場合、攻撃者が別の目的で使用して初めて価値を持つため、組織はログインやパスワードリセットが成功した後に何が起こるかを監視することが推奨される。
ステップ3:AIを介した脅威に特化した検知と対応を構築する
最後に、本調査では、1回の奇妙な電話や電子メールを単独で扱うのではなく、疑わしいコミュニケーションと、新しいデバイスの登録、権限レベルの変更、または異常な送信トランザクションなどの他の高リスクイベントとの点と点を結びつけることを推奨している。インシデント対応のプレイブックも、数年前には存在しなかった新しいリスクを考慮して更新されている。例えば、複数のフォーマットにまたがる同時のなりすまし(音声とビデオの組み合わせなど)、意図的に操作されたAIの出力、および侵害されたり、悪用されたり、意図された境界を越えて行動することが許可されたりしたAIエージェントなどである。
結論
この調査の数字は、率直な変化を説明している。AIはソーシャルエンジニアリングを発明したわけではないが、かつてそれを検知可能にしていた摩擦のほとんどを取り除いており、調査対象となったセキュリティリーダーの半数近くが、わずか過去1年間ですでにAIを利用したなりすましのインシデントに対処している。対応策は、人間の直感を騙すように特別に設計されたものに対して、より良い直感を持つように人々を訓練することではない。そもそも信頼が直感に依存しないように、プロセスの中に検証を組み込むことである。
メリット
- AI主導の詐欺に関する曖昧な警告ではなく、具体的で最新のデータ(297人のシニアセキュリティリーダー、12ヶ月間)を提供する。
- 「人々をより良く訓練する」から「プロセスに検証を組み込む」へと議論を移行させる。これは、AI生成の偽物が進歩し続ける中で、より永続的な解決策となる。
- 単一のフォーマットに焦点を当てるのではなく、電子メールから音声、ビデオまで、攻撃者が使用するチャネルの全範囲を網羅している。
デメリット
- 強力な検証プロセスであっても正当なビジネス活動に摩擦をもたらし、一部の組織は影響の大きい承認を遅らせることに抵抗を示す可能性がある。
- 専任のセキュリティチームを持たない小規模な組織では、記載されているレベルでフィッシング耐性のある認証や認証後の監視を展開するためのリソースが不足している可能性がある。
- 基盤となるAI技術は進歩し続けるため、現在推奨されている防御策は、1回限りの修正ではなく、継続的な更新が必要になる可能性が高い。
注意
この記事は、シニアサイバーセキュリティリーダーを対象とした調査から得られた知見と推奨事項をまとめたものであり、一般的な理解を目的としており、完全なセキュリティポリシーとして意図されたものではない。組織は、ここで説明されている対策を実装する前に、自社のセキュリティチームまたは有資格の専門家に現在のベストプラクティスを確認する必要がある。
よくある質問
- この文脈におけるディープフェイクとは何か? — 実在の人物のAI生成された音声またはビデオの模倣であり、通話中にその人物と間違えられるほど説得力がある。
- フィッシングとスピアフィッシングの違いは何か? — フィッシングは、受信者を騙して悪意のあるリンクをクリックさせたり情報を共有させたりするために送信される一般的な偽メッセージである。スピアフィッシングは同じ手法だが、特定の個人をターゲットとするようにパーソナライズされている。
- BECとは何の略か? — ビジネスメール詐欺(Business email compromise)の略で、攻撃者が電子メールで信頼できる連絡先になりすまし、支払いをリダイレクトさせたり機密情報を要求したりする手口である。
- ビッシングとスミッシングとは何か? — ビッシング(Vishing)は、電話を通じて行われる音声フィッシングである。スミッシング(Smishing)は、テキストメッセージを通じて行われる同種の詐欺である。
- 「偽物を見抜く」ように人々を訓練することがあまり効果的でなくなっているのはなぜか? — AIによって生成された音声、ビデオ、およびメッセージには、人々が気づくように訓練されていたタイポやロボットのような音声といった明らかな欠陥がますます見られなくなっているため。
- フィッシング耐性のある認証とは何か? — ユーザーを騙して偽のページにパスワードを入力させるだけでは回避できないように設計されたログイン方法。
- 企業がログインやパスワードリセット後の活動を監視すべきなのはなぜか? — 盗まれたIDは多くの場合、攻撃者がさらなる行動を起こすために使用して初めて役立つため、その後の異常な活動を監視することで、初期の検証をすり抜けた悪用を捕らえることができるからである。
- インシデント対応計画は、以前にはなかったかもしれない現在どのようなことを考慮すべきか? — マルチモーダルななりすまし(偽の音声とビデオの併用)、操作されたAIの出力、および侵害されたり悪用されたりしたAIエージェント。
タグ
#cybersecurity #aisafety #socialengineering #deepfakes #phishing #ciso #infosec #dataprivacy #businessemailcompromise #identitysecurity
Linux Server Hardening Checklist
30 practical steps to take a fresh Linux box from default to defensible. Enter your email — you'll get the PDF instantly, plus new posts on Linux, security & AI.
Free. No spam — unsubscribe in one click.
Responses
Sign in to leave a response.