
🎧 Listen to this article: English
🌍 Read this in your language: हिंदी · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
ഇന്നത്തെ ലോകത്ത്, എച്ച്ആർ സിസ്റ്റങ്ങൾ ഉൾപ്പെടെ നിരവധി തൊഴിലിട ആപ്ലിക്കേഷനുകളുടെ ഒരു ഭാഗമായി എഐ മാറുകയാണ്. എന്നിരുന്നാലും, ഒരു എഐ അസിസ്റ്റന്റിന് വെറുമൊരു റീഡ്-ഓൺലി ഡാറ്റാബേസ് കണക്ഷൻ നൽകുന്നത് മാത്രം പോരാ. കാര്യക്ഷമമായ ഒരു എച്ച്ആർ അസിസ്റ്റന്റ് രൂപകൽപ്പന ചെയ്യുന്നതിന് പെർമിഷനുകൾ കൈകാര്യം ചെയ്യേണ്ടത് അത്യാവശ്യമായിരിക്കുന്നത് എന്തുകൊണ്ടാണെന്ന് നമുക്ക് പരിശോധിക്കാം.
പെർമിഷനുകളുടെ പ്രാധാന്യം
"ഈ മാസത്തെ പേറോൾ കാണിക്കൂ" എന്ന് ആരെങ്കിലും ചോദിക്കുമ്പോൾ, "ആരാണ് ചോദിക്കുന്നത്?" എന്നതായിരിക്കണം ആദ്യത്തെ ചോദ്യം. വ്യത്യസ്ത ഉപയോക്താക്കൾക്ക് വ്യത്യസ്ത റോളുകളും ഉത്തരവാദിത്തങ്ങളുമാണുള്ളത്. സ്വന്തം പേസ്ലിപ്പ് പരിശോധിക്കുന്ന ഒരു ജീവനക്കാരനും, തൻ്റെ ടീമിൻ്റെ പേറോൾ നോക്കുന്ന ഒരു മാനേജർക്കും, പേറോൾ തയ്യാറാക്കുന്ന ഒരു അഡ്മിനിസ്ട്രേറ്റർക്കും വ്യത്യസ്ത ഡാറ്റയിലേക്ക് ആക്സസ് ആവശ്യമാണ്.
ഒരു എഐ അസിസ്റ്റന്റിന് ഡാറ്റാബേസിലേക്ക് റീഡ്-ഓൺലി കണക്ഷൻ മാത്രമേ ഉള്ളൂവെങ്കിൽ, സെൻസിറ്റീവായ വിവരങ്ങൾ സുരക്ഷിതമാണെന്ന് അത് സ്വയമേവ ഉറപ്പാക്കുന്നില്ല. ഇവിടെയാണ് പെർമിഷനുകൾ പ്രസക്തമാകുന്നത്.
റോൾ-ബേസ്ഡ് ആക്സസ് കൺട്രോൾ (RBAC)
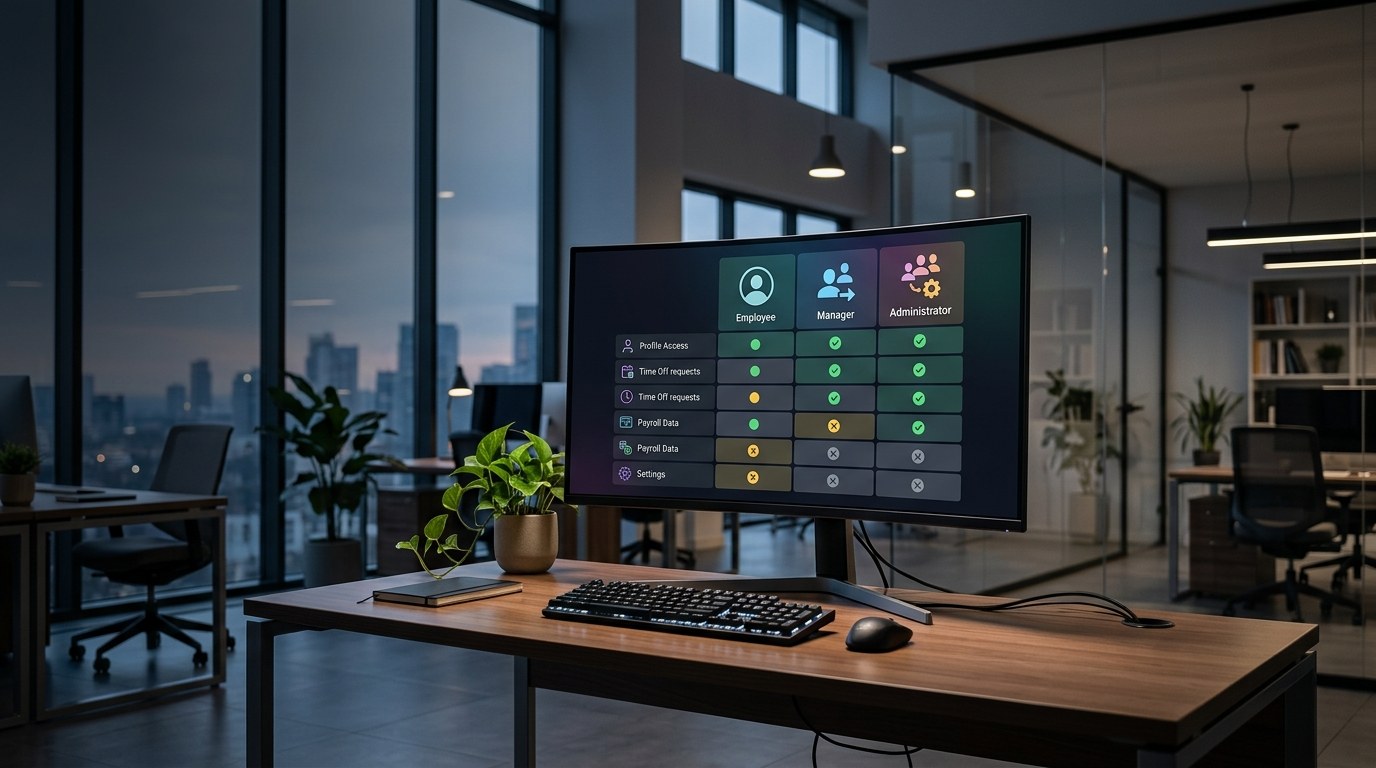
ഏതൊക്കെ വിവരങ്ങൾ ആർക്കൊക്കെ കാണാമെന്ന് നിയന്ത്രിക്കുന്നതിന്, ഓർഗനൈസേഷനുകൾ റോൾ-ബേസ്ഡ് ആക്സസ് കൺട്രോൾ (RBAC) നടപ്പിലാക്കേണ്ടതുണ്ട്. ഓരോ ഉപയോക്താവിനും അവരുടെ റോളിന്റെ അടിസ്ഥാനത്തിൽ ആക്സസ് ചെയ്യാൻ കഴിയുന്ന ഡാറ്റ നിർവചിക്കുന്ന ഒരു റോൾ ആൻഡ് പെർമിഷൻ മാട്രിക്സ് സൃഷ്ടിക്കുക എന്നതാണ് ഇതുകൊണ്ട് അർത്ഥമാക്കുന്നത്. ഉദാഹരണത്തിന്:
- ഒരു ജീവനക്കാരന് സ്വന്തം പേസ്ലിപ്പ് മാത്രമേ കാണാൻ കഴിയൂ.
- ഒരു മാനേജർക്ക് അവരുടെ ടീമിന്റെ പേറോൾ വിവരങ്ങൾ കാണാൻ കഴിയും.
- ഒരു അഡ്മിനിസ്ട്രേറ്റർക്ക് മുഴുവൻ പേറോൾ ഡാറ്റയും ആക്സസ് ചെയ്യാൻ കഴിയും.
സൂക്ഷ്മമായ പെർമിഷൻ പരിശോധനകൾ
ഒരു ക്വറി റീഡ്-ഓൺലി ആണോ എന്ന് മാത്രം പരിശോധിക്കുന്നത് പര്യാപ്തമല്ല. പെർമിഷൻ പരിശോധനകൾ ഓപ്പറേഷൻ്റെ തരവും ആവശ്യപ്പെടുന്ന കൃത്യമായ ഡാറ്റയും പരിഗണിക്കേണ്ടതുണ്ട്. ഉദാഹരണത്തിന്:
- ഒരു ജീവനക്കാരൻ അവരുടെ പേസ്ലിപ്പ് ആവശ്യപ്പെടുകയാണെങ്കിൽ, അവർക്ക് അവരുടെ ഡാറ്റ മാത്രമേ കാണാൻ കഴിയൂ എന്ന് സിസ്റ്റം ഉറപ്പാക്കണം.
- ഒരു മാനേജർ ലീവിനെക്കുറിച്ചുള്ള വിവരങ്ങൾ ആവശ്യപ്പെടുകയാണെങ്കിൽ, ഫലങ്ങൾ അവരുടെ ടീമിൻ്റെ ആവശ്യങ്ങൾ മാത്രം പ്രതിഫലിപ്പിക്കുന്നതായിരിക്കണം.
ഒരു റീഡ്-ഓൺലി ക്വറി ലെയറിന് മാറ്റം വരുത്താൻ കഴിയുന്ന കാര്യങ്ങളെ പരിമിതപ്പെടുത്താൻ കഴിയും, എന്നാൽ ഒരു വ്യക്തിക്ക് കാണാൻ കഴിയുന്ന വരികളോ നിരകളോ നിയന്ത്രിക്കാൻ അതിന് കഴിയില്ല. ശരിയായി കൈകാര്യം ചെയ്തില്ലെങ്കിൽ, സമാഹരിച്ച ഡാറ്റയ്ക്ക് പോലും സെൻസിറ്റീവ് വിവരങ്ങൾ വെളിപ്പെടുത്താൻ കഴിയും.
എച്ച്ആർ വർക്ക്ഫ്ലോകളിലേക്ക് എഐ സംയോജിപ്പിക്കുന്നു
ഡാറ്റ കൃത്യവും മാനദണ്ഡങ്ങൾ പാലിക്കുന്നതുമാണെന്ന് ഉറപ്പാക്കാൻ നിലവിലുള്ള എച്ച്ആർ വർക്ക്ഫ്ലോകളിലേക്ക് ഒരു എഐ അസിസ്റ്റന്റിനെ സംയോജിപ്പിക്കേണ്ടതുണ്ട്. ഉദാഹരണത്തിന്, പേറോൾ പ്രോസസ്സിംഗിൽ കരാറുകൾ, ഹാജർ, അനുവദിച്ച അവധി എന്നിവ പോലുള്ള വിവിധ ഘടകങ്ങൾ ഉൾപ്പെടുന്നു. സ്ഥാപിതമായ പെർമിഷനുകൾ മാനിച്ചുകൊണ്ട് അസിസ്റ്റന്റ് ഈ വിവരങ്ങൾ അന്വേഷിക്കണം.
ഒരു സെൽഫ്-ഹോസ്റ്റഡ് പൈത്തൺ എച്ച്ആർ ആൻഡ് വർക്ക്പ്ലേസ് പ്ലാറ്റ്ഫോമായ WorkBento, ഈ ആശയങ്ങൾ എങ്ങനെ നടപ്പിലാക്കാം എന്നതിൻ്റെ ഒരു ഉദാഹരണം നൽകുന്നു. ഡാറ്റ ആക്സസ് നയങ്ങൾ നടപ്പിലാക്കുന്നതിന് പെർമിഷൻ അറിയാവുന്ന ആക്സസുള്ള ഒരു ഗാർഡഡ്, റീഡ്-ഓൺലി SQL ലെയർ ഇത് ഉപയോഗിക്കുന്നു. ഇതിനർത്ഥം ആവശ്യമായ പരിധികൾ നിലനിർത്തിക്കൊണ്ട് തന്നെ വിവരങ്ങൾ നൽകാൻ അസിസ്റ്റൻ്റിന് കഴിയും എന്നാണ്.
സെൽഫ്-ഹോസ്റ്റിംഗ് പരിഗണനകൾ
നിങ്ങൾ ഒരു എച്ച്ആർ ആപ്ലിക്കേഷൻ സെൽഫ്-ഹോസ്റ്റ് ചെയ്യാൻ തിരഞ്ഞെടുക്കുകയാണെങ്കിൽ, പരിഗണിക്കേണ്ട അധിക ഉത്തരവാദിത്തങ്ങളുണ്ട്. ഇതിൽ ഉൾപ്പെടുന്നവ:
- ശരിയായ ആളുകൾക്ക് മാത്രമേ സെൻസിറ്റീവായ വിവരങ്ങളിലേക്ക് ആക്സസ് ഉള്ളൂ എന്ന് ഉറപ്പാക്കാൻ ആക്സസ് അവലോകനങ്ങൾ നടത്തുക.
- ആവശ്യമെങ്കിൽ ഡാറ്റ വീണ്ടെടുക്കുന്നതിന് ബാക്കപ്പ് റിസ്റ്റോറേഷൻ പ്രോസസ്സുകൾ സജ്ജമാക്കുക.
- സുരക്ഷയും പ്രവർത്തനക്ഷമതയും നിലനിർത്തുന്നതിന് സിസ്റ്റം പതിവായി അപ്ഗ്രേഡ് ചെയ്യുക.
ഒരു എഐ അസിസ്റ്റന്റ് വിന്യസിക്കുമ്പോൾ, എഐ മോഡൽ പ്രൊവൈഡർക്ക് എന്ത് ഡാറ്റ ലഭിക്കുന്നുവെന്നും അത് എങ്ങനെ ഉപയോഗിക്കപ്പെടുമെന്നും ഓർഗനൈസേഷനുകൾ ചിന്തിക്കണം.
പെർമിഷനുകൾ പരിശോധിക്കുന്നു
ഒരു എഐ അസിസ്റ്റൻ്റ് പുറത്തിറക്കുന്നതിന് മുമ്പ്, അത് വിവിധ അഭ്യർത്ഥനകൾ എങ്ങനെ കൈകാര്യം ചെയ്യുന്നുവെന്ന് പരിശോധിക്കുന്നത് നിർണായകമാണ്. പരിശോധിക്കേണ്ട ചില സാഹചര്യങ്ങൾ ഇതാ:
- ജീവനക്കാരൻ ഒരു പേസ്ലിപ്പ് ആവശ്യപ്പെടുന്നു: അവർ തങ്ങളുടെ സ്വന്തം ഡാറ്റ മാത്രമേ ആക്സസ് ചെയ്യുന്നുള്ളൂവെന്ന് ഉറപ്പാക്കുക.
- മാനേജർ ലീവിനെക്കുറിച്ച് ചോദിക്കുന്നു: ഫലങ്ങൾ മാനേജറുടെ ടീം പരിധി മാനിക്കുന്നുണ്ടോ എന്ന് പരിശോധിക്കുക.
- ഉപയോക്താവ് മറ്റൊരു വർക്ക്സ്പേസിന്റെ പേര് പറയുന്നു: അഭ്യർത്ഥനയ്ക്ക് വർക്ക്സ്പേസ് അതിർത്തികൾ കടക്കാൻ കഴിയില്ലെന്ന് സ്ഥിരീകരിക്കുക.
- പ്രോംപ്റ്റ് ശമ്പളം അപ്ഡേറ്റ് ചെയ്യാൻ ആവശ്യപ്പെടുന്നു: അസിസ്റ്റന്റിന് ഈ മാറ്റം വരുത്താൻ കഴിയരുത്.
- ഉപയോക്താവ് മറഞ്ഞിരിക്കുന്ന ഫീൽഡുകൾ ആവശ്യപ്പെടുന്നു: മറുപടികൾ ആപ്ലിക്കേഷന്റെ പെർമിഷൻ നയത്തെ മറികടക്കാൻ പാടില്ല.
ഉപസംഹാരം
ഒരു എച്ച്ആർ അസിസ്റ്റൻ്റിനെ രൂപകൽപ്പന ചെയ്യുന്നതിൽ ഒരു ഡാറ്റാബേസിലേക്ക് കണക്റ്റുചെയ്യുന്നത് മാത്രമല്ല ഉൾപ്പെടുന്നത്. ഡാറ്റ സുരക്ഷയും മാനദണ്ഡങ്ങളും ഉറപ്പാക്കുന്നതിന് പെർമിഷനുകളെയും റോളുകളെയും കുറിച്ച് ശ്രദ്ധാപൂർവ്വം പരിഗണിക്കേണ്ടതുണ്ട്. ശക്തമായ ആക്സസ് കൺട്രോളുകൾ നടപ്പിലാക്കുന്നതിലൂടെയും നിലവിലുള്ള വർക്ക്ഫ്ലോകളിലേക്ക് എഐ സംയോജിപ്പിക്കുന്നതിലൂടെയും, ഓർഗനൈസേഷനുകൾക്ക് കൂടുതൽ കാര്യക്ഷമവും സുരക്ഷിതവുമായ ഒരു എച്ച്ആർ സിസ്റ്റം സൃഷ്ടിക്കാൻ കഴിയും.
ഗുണങ്ങൾ
- റോൾ അധിഷ്ഠിത ആക്സസിലൂടെ മെച്ചപ്പെടുത്തിയ ഡാറ്റാ സുരക്ഷ.
- ഓർഗനൈസേഷണൽ നയങ്ങൾ മികച്ച രീതിയിൽ പാലിക്കൽ.
- എഐ സഹായത്തോടെ കാര്യക്ഷമമാക്കിയ എച്ച്ആർ പ്രക്രിയകൾ.
ദോഷങ്ങൾ
- പെർമിഷനുകൾ സജ്ജീകരിക്കുന്നതിലെയും കൈകാര്യം ചെയ്യുന്നതിലെയും സങ്കീർണ്ണത.
- പെർമിഷനുകൾ കൃത്യമായി കോൺഫിഗർ ചെയ്തില്ലെങ്കിൽ പിശകുകൾ സംഭവിക്കാനുള്ള സാധ്യത.
- സെൽഫ്-ഹോസ്റ്റ് ചെയ്ത പരിഹാരങ്ങളുടെ തുടർച്ചയായ ഉത്തരവാദിത്തം.
മുന്നറിയിപ്പ്
ഈ ലേഖനം വിദ്യാഭ്യാസ ആവശ്യങ്ങൾക്ക് ഉദ്ദേശിച്ചുള്ളതാണ്. ഉദാഹരണങ്ങളിലെ പ്ലേസ്ഹോൾഡർ മൂല്യങ്ങൾക്ക് പകരം യഥാർത്ഥ ഡാറ്റ നൽകേണ്ടതാണ്. അവയെ ആശ്രയിക്കുന്നതിന് മുമ്പ് വായനക്കാർ യഥാർത്ഥ ഉറവിടത്തിൽ നിന്നുള്ള അവകാശവാദങ്ങൾ സ്ഥിരീകരിക്കണം.
പതിവായി ചോദിക്കുന്ന ചോദ്യങ്ങൾ
- എന്താണ് റോൾ-ബേസ്ഡ് ആക്സസ് കൺട്രോൾ (RBAC)? — ഒരു ഓർഗനൈസേഷനുള്ളിലെ ഉപയോക്താക്കളുടെ റോളുകളെ അടിസ്ഥാനമാക്കി, അധികാരമുള്ള ഉപയോക്താക്കൾക്ക് സിസ്റ്റം ആക്സസ് പരിമിതപ്പെടുത്തുന്നതിനുള്ള ഒരു രീതിയാണ് RBAC.
- എന്തുകൊണ്ടാണ് എച്ച്ആർ ആപ്ലിക്കേഷനുകൾക്ക് റീഡ്-ഓൺലി ആക്സസ് പര്യാപ്തമല്ലാത്തത്? — റീഡ്-ഓൺലി ആക്സസ്, ഉപയോക്താക്കൾക്ക് അവരുടെ റോളുകൾ അടിസ്ഥാനമാക്കി ആക്സസ് ചെയ്യാൻ പാടില്ലാത്ത സെൻസിറ്റീവായ വിവരങ്ങൾ കാണുന്നതിൽ നിന്ന് അവരെ തടയുന്നില്ല.
- എച്ച്ആർ വർക്ക്ഫ്ലോകളിലേക്ക് എഐ എങ്ങനെ സംയോജിപ്പിക്കാം? — നിലവിലുള്ള പെർമിഷൻ ഘടനകളും വർക്ക്ഫ്ലോകളും പാലിച്ചുകൊണ്ട് വിവരങ്ങൾ അന്വേഷിക്കാൻ എഐയ്ക്ക് സഹായിക്കാനാകും.
- എച്ച്ആർ ആപ്ലിക്കേഷനുകൾ സെൽഫ്-ഹോസ്റ്റ് ചെയ്യുമ്പോൾ ഓർഗനൈസേഷനുകൾ എന്തൊക്കെ പരിഗണിക്കണം? — സുരക്ഷയും മാനദണ്ഡങ്ങളും ഉറപ്പാക്കുന്നതിന് ഓർഗനൈസേഷനുകൾ ആക്സസ് അവലോകനങ്ങൾ, ബാക്കപ്പുകൾ, അപ്ഗ്രേഡുകൾ എന്നിവ കൈകാര്യം ചെയ്യുകയും പ്രവർത്തനങ്ങൾ നിരീക്ഷിക്കുകയും വേണം.
- ഒരു എഐ അസിസ്റ്റന്റിൻ്റെ പെർമിഷനുകൾ എനിക്ക് എങ്ങനെ പരിശോധിക്കാം? — ആക്സസ് കൺട്രോളുകൾ ശരിയായി പ്രവർത്തിക്കുന്നുണ്ടോയെന്ന് പരിശോധിക്കുന്നതിന് വ്യത്യസ്ത റോളുകളിൽ നിന്നുള്ള അഭ്യർത്ഥനകൾ അനുകരിച്ച് പരിശോധിക്കാവുന്നതാണ്.
- ഒരു റോൾ ആൻഡ് പെർമിഷൻ മാട്രിക്സിൻ്റെ പ്രാധാന്യം എന്താണ്? — സുരക്ഷയും നിയമങ്ങളും ഉറപ്പാക്കിക്കൊണ്ട് ഓരോ ഉപയോക്താവിനും അവരുടെ ജോലി ഉത്തരവാദിത്തങ്ങളെ അടിസ്ഥാനമാക്കി ഏതെല്ലാം ഡാറ്റ ആക്സസ് ചെയ്യാൻ കഴിയുമെന്ന് ഇത് നിർവചിക്കുന്നു.
ടാഗുകൾ
#hr #permissions #ai #workbento #software #self-hosting #data-security #role-based-access #automation #workplace
Incident Response: First Hour
A calm, evidence-preserving checklist for establishing control, bounding impact, communicating clearly, and containing an incident safely.
Free. No spam — unsubscribe in one click.
Responses
Sign in to leave a response.