
🎧 Listen to this article: English
🌍 Read this in your language: हिंदी · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
今日の世界では、AIはHRシステムを含む多くの職場アプリケーションの一部になりつつあります。しかし、AIアシスタントに読み取り専用のデータベース接続を与えるだけでは十分ではありません。効果的なHRアシスタントを設計する上で権限の管理が不可欠である理由を探ってみましょう。
権限の重要性
誰かが「今月の給与を見せて」と尋ねたとき、最初の質問は「誰が尋ねているのか?」であるべきです。ユーザーが異なれば役割や責任も異なります。自分の給与明細を確認する従業員、チームの給与を見るマネージャー、給与を準備する管理者は、すべて異なるデータへのアクセスを必要とします。
AIアシスタントがデータベースへの読み取り専用接続しか持っていない場合、機密情報が保護されていることは自動的には保証されません。ここで権限が機能します。
ロールベースアクセス制御 (RBAC)
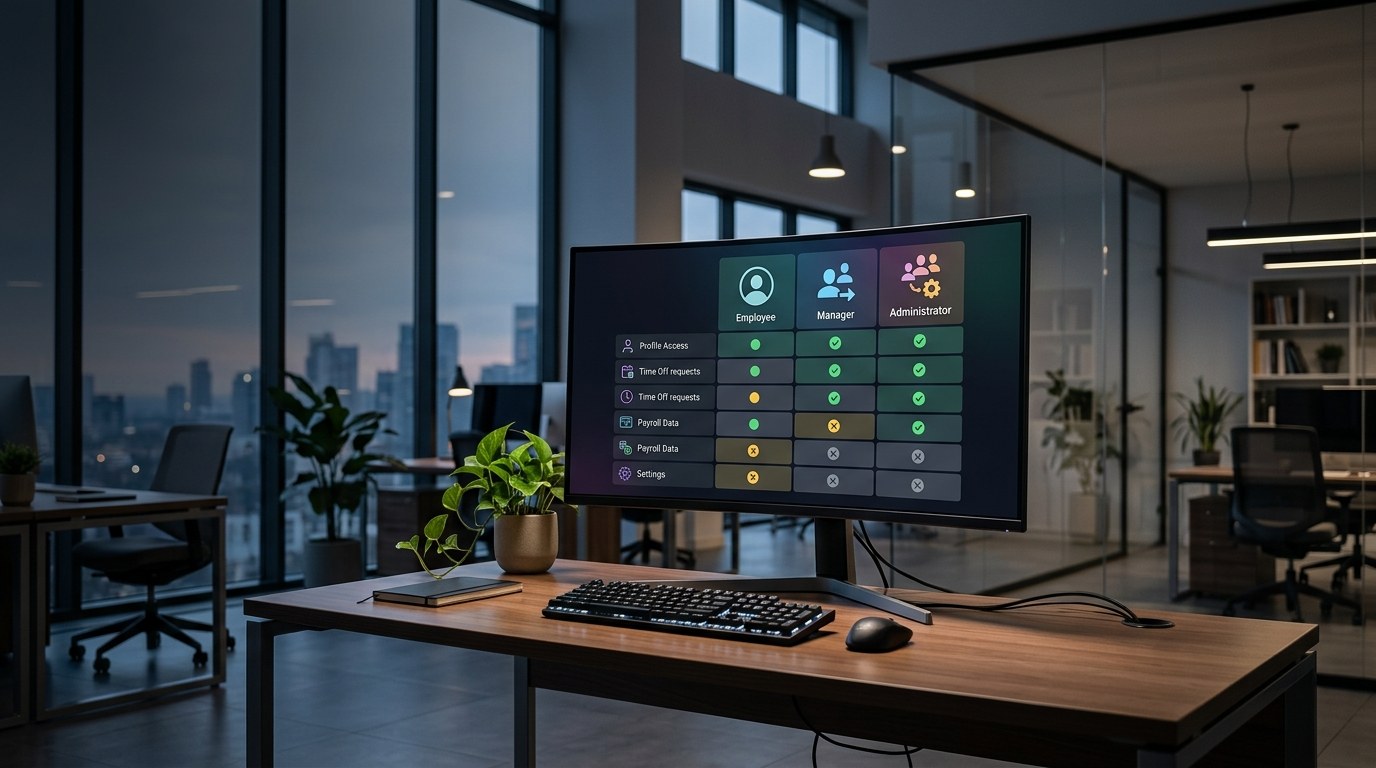
誰がどの情報を見るかを管理するために、組織はロールベースアクセス制御(RBAC)を実装する必要があります。これは、各ユーザーがその役割に基づいてアクセスできるデータを定義する役割と権限の行列表を作成することを意味します。例えば:
- 従業員は自分の給与明細のみを閲覧できます。
- マネージャーはチームの給与情報を見ることができます。
- 管理者はすべての給与データにアクセスできます。
詳細な権限チェック
クエリが読み取り専用かどうかを確認するだけでは不十分です。権限チェックでは、操作の種類と要求されている特定のデータの両方を考慮する必要があります。例えば:
- 従業員が給与明細を要求した場合、システムは彼らが自分自身のデータしか見られないようにする必要があります。
- マネージャーが休暇に関する情報を要求した場合、結果はチームの要求のみを反映するべきです。
読み取り専用のクエリレイヤーは変更できる内容を制限できますが、ユーザーが見ることができる行や列を制御するわけではありません。集計データでさえ、適切に処理されないと機密情報が明らかになる可能性があります。
HRワークフローへのAI統合
データが正確かつコンプライアンスに準拠していることを確保するために、AIアシスタントは既存のHRワークフローに統合されるべきです。例えば、給与処理には契約、勤怠、承認された休暇などの様々な要素が含まれます。アシスタントは設定された権限を尊重しつつ、この情報をクエリするべきです。
セルフホスト型のPython HRおよび職場プラットフォームであるWorkBentoは、これらの概念を実装する方法の例を提供しています。データアクセスポリシーを実施するために、権限を認識するアクセスを備えた保護された読み取り専用SQLレイヤーを使用しています。これは、アシスタントが必要な境界を維持しながら情報を提供できることを意味します。
セルフホスティングの考慮事項
HRアプリケーションをセルフホストすることを選択した場合、考慮すべき追加の責任があります。これには以下が含まれます:
- 機密情報へのアクセス権を適切な人だけが持っていることを確認するためのアクセスレビューの実施。
- 必要に応じてデータを回復するためのバックアップ復元プロセスの設定。
- セキュリティと機能を維持するための定期的なシステムのアップグレード。
AIアシスタントを展開する際、組織はAIモデルプロバイダーがどのようなデータを受け取り、それがどのように使用されるかについても考える必要があります。
権限のテスト
AIアシスタントを展開する前に、それが様々な要求をどのように処理するかをテストすることが重要です。確認すべきいくつかのシナリオを以下に示します:
- 従業員が給与明細を要求する: 自分自身のデータのみにアクセスすることを確実にする。
- マネージャーが休暇について尋ねる: 結果がマネージャーのチームの範囲を尊重していることを検証する。
- ユーザーが異なるワークスペースを指定する: 要求がワークスペースの境界を越えられないことを確認する。
- プロンプトが給与の更新を要求する: アシスタントはこの変更を実行できないようにするべきです。
- ユーザーが非表示フィールドを要求する: 応答はアプリケーションの権限ポリシーをバイパスしてはなりません。
結論
HRアシスタントの設計には、データベースへの接続以上のものが含まれます。データセキュリティとコンプライアンスを確保するためには、権限と役割の慎重な考慮が必要です。堅牢なアクセス制御を実装し、AIを既存のワークフローに統合することで、組織はより効果的で安全なHRシステムを構築できます。
メリット
- ロールベースアクセスによるデータセキュリティの強化。
- 組織のポリシーへのコンプライアンスの向上。
- AIアシスタンスによるHRプロセスの合理化。
デメリット
- 権限の設定と管理の複雑さ。
- 権限が正しく設定されていない場合のエラーの可能性。
- セルフホスト型ソリューションに対する継続的な責任。
注意
この記事は教育目的で書かれています。例にあるプレースホルダー値は、実際のデータに置き換える必要があります。読者は、それらに依存する前に、元のソースに照らして主張を検証するべきです。
よくある質問
- ロールベースアクセス制御 (RBAC) とは何ですか? — RBACは、組織内の役割に基づいて、承認されたユーザーへのシステムアクセスを制限する方法です。
- HRアプリケーションにおいて読み取り専用アクセスが不十分なのはなぜですか? — 読み取り専用アクセスでは、役割に基づいてアクセスすべきでない機密情報をユーザーが見ることを防ぐことはできません。
- どのようにしてAIをHRワークフローに統合できますか? — AIは、既存の権限構造やワークフローを遵守しつつ、情報のクエリを支援することができます。
- HRアプリケーションをセルフホストする際、組織は何を考慮すべきですか? — 組織は、セキュリティとコンプライアンスを確保するために、アクセスレビュー、バックアップ、アップグレードの管理と運用の監視を行う必要があります。
- AIアシスタントの権限をどのようにテストできますか? — テストには、異なる役割からの要求をシミュレートして、アクセス制御が正しく機能していることを検証することが含まれます。
- 役割と権限の行列表の重要性は何ですか? — これは職務上の責任に基づいて各ユーザーがアクセスできるデータを定義し、セキュリティとコンプライアンスを保証します。
タグ
#hr #permissions #ai #workbento #software #self-hosting #data-security #role-based-access #automation #workplace
Incident Response: First Hour
A calm, evidence-preserving checklist for establishing control, bounding impact, communicating clearly, and containing an incident safely.
Free. No spam — unsubscribe in one click.
Responses
Sign in to leave a response.