
🎧 Listen to this article: English
🌍 Read this in your language: हिंदी · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
आज की दुनिया में, एआई कई वर्कप्लेस एप्लिकेशन का हिस्सा बन रहा है, जिसमें एचआर सिस्टम भी शामिल हैं। हालाँकि, एक एआई असिस्टेंट को केवल रीड-ओनली डेटाबेस कनेक्शन देना ही पर्याप्त नहीं है। आइए जानें कि एक प्रभावी एचआर असिस्टेंट डिज़ाइन करने में परमिशन मैनेज करना क्यों आवश्यक है।
परमिशन का महत्व
जब कोई पूछता है, "मुझे इस महीने का पेरोल दिखाओ," तो पहला सवाल यह होना चाहिए कि "कौन पूछ रहा है?" विभिन्न यूज़र्स के अलग-अलग रोल और ज़िम्मेदारियाँ होती हैं। अपनी खुद की पेस्लिप चेक करने वाले एक कर्मचारी, अपनी टीम का पेरोल देखने वाले एक मैनेजर और पेरोल तैयार करने वाले एक एडमिनिस्ट्रेटर, सभी को अलग-अलग डेटा के एक्सेस की आवश्यकता होती है।
अगर एआई असिस्टेंट के पास डेटाबेस का केवल रीड-ओनली कनेक्शन है, तो यह अपने आप यह सुनिश्चित नहीं करता कि संवेदनशील जानकारी सुरक्षित है। यहीं पर परमिशन की भूमिका आती है।
रोल-बेस्ड एक्सेस कंट्रोल (RBAC)
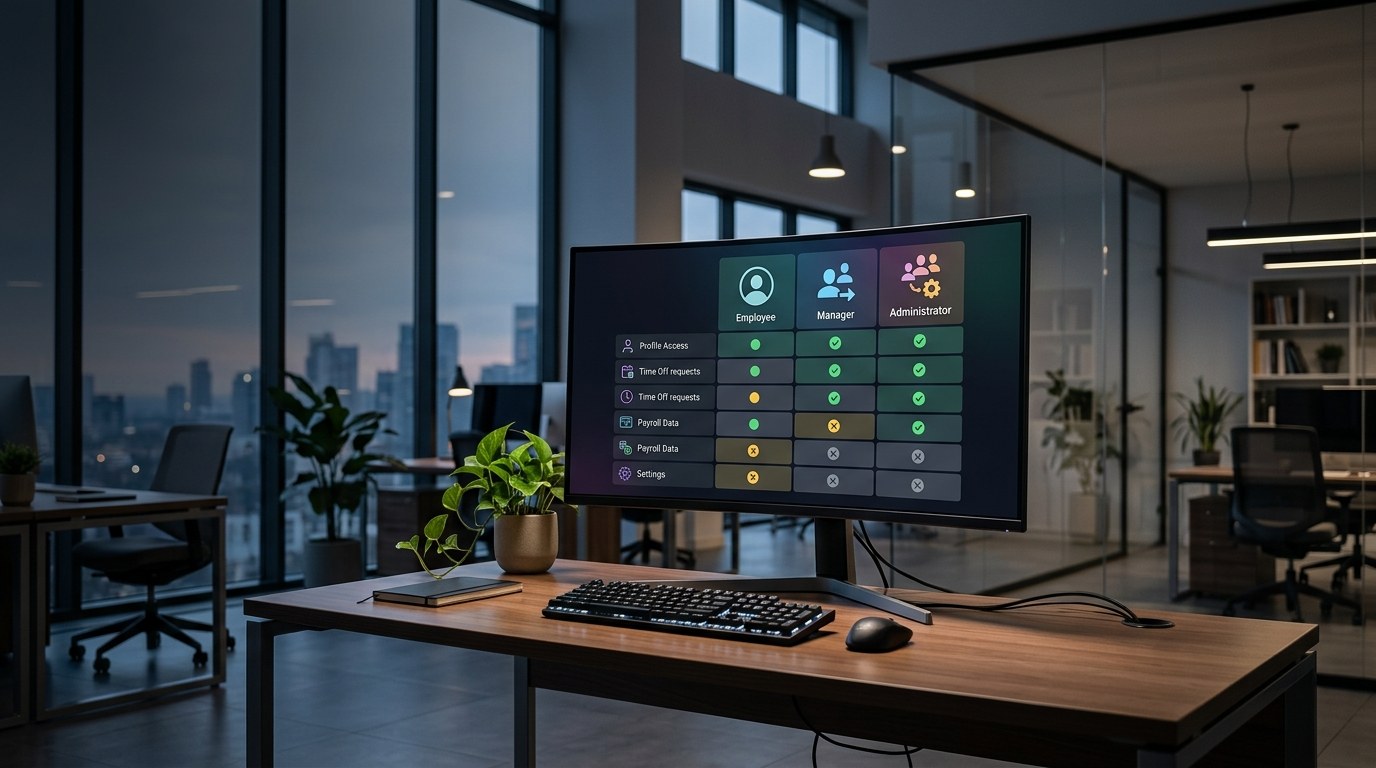
कौन क्या जानकारी देखता है, इसे मैनेज करने के लिए संगठनों को रोल-बेस्ड एक्सेस कंट्रोल (RBAC) लागू करने की आवश्यकता है। इसका अर्थ है एक रोल और परमिशन मैट्रिक्स बनाना जो यह परिभाषित करता है कि प्रत्येक यूज़र अपने रोल के आधार पर किस डेटा को एक्सेस कर सकता है। उदाहरण के लिए:
- एक कर्मचारी केवल अपनी पेस्लिप देख सकता है।
- एक मैनेजर अपनी टीम की पेरोल जानकारी देख सकता है।
- एक एडमिनिस्ट्रेटर सभी पेरोल डेटा को एक्सेस कर सकता है।
ग्रैन्युलर परमिशन चेक
केवल यह जांचना पर्याप्त नहीं है कि क्वेरी रीड-ओनली है या नहीं। परमिशन चेक में ऑपरेशन के प्रकार और रिक्वेस्ट किए जा रहे विशिष्ट डेटा दोनों पर विचार करने की आवश्यकता है। उदाहरण के लिए:
- यदि कोई कर्मचारी अपनी पेस्लिप मांगता है, तो सिस्टम को यह सुनिश्चित करना चाहिए कि वे केवल अपना डेटा देखें।
- यदि कोई मैनेजर छुट्टी के बारे में जानकारी का अनुरोध करता है, तो परिणाम केवल उनकी टीम की रिक्वेस्ट को दर्शाने चाहिए।
एक रीड-ओनली क्वेरी लेयर यह सीमित कर सकती है कि क्या बदला जा सकता है, लेकिन यह नियंत्रित नहीं करती कि कोई व्यक्ति किन पंक्तियों या स्तंभों को देख सकता है। यदि सही तरीके से हैंडल न किया जाए, तो एग्रीगेट डेटा भी संवेदनशील जानकारी उजागर कर सकता है।
एचआर वर्कफ़्लो में एआई को इंटीग्रेट करना
यह सुनिश्चित करने के लिए कि डेटा सटीक और कंप्लायंट रहे, एआई असिस्टेंट को मौजूदा एचआर वर्कफ़्लो में इंटीग्रेट किया जाना चाहिए। उदाहरण के लिए, पेरोल प्रोसेसिंग में कॉन्ट्रैक्ट, अटेंडेंस और अप्रूव्ड लीव जैसे विभिन्न तत्व शामिल होते हैं। स्थापित परमिशन का सम्मान करते हुए असिस्टेंट को इस जानकारी को क्वेरी करना चाहिए।
WorkBento, जो एक सेल्फ-होस्टेड Python एचआर और वर्कप्लेस प्लेटफ़ॉर्म है, यह उदाहरण पेश करता है कि इन कॉन्सेप्ट्स को कैसे लागू किया जाए। यह डेटा एक्सेस नीतियों को लागू करने के लिए परमिशन-अवेयर एक्सेस के साथ एक गार्डेड, रीड-ओनली SQL लेयर का उपयोग करता है। इसका अर्थ है कि आवश्यक सीमाओं को बनाए रखते हुए असिस्टेंट जानकारी प्रदान कर सकता है।
सेल्फ-होस्टिंग संबंधी विचार
यदि आप किसी एचआर एप्लिकेशन को सेल्फ-होस्ट करना चुनते हैं, तो विचार करने के लिए अतिरिक्त ज़िम्मेदारियाँ होती हैं। इनमें शामिल हैं:
- यह सुनिश्चित करने के लिए एक्सेस रिव्यू आयोजित करना कि केवल सही लोगों के पास संवेदनशील जानकारी का एक्सेस हो।
- आवश्यकता पड़ने पर डेटा को रिकवर करने के लिए बैकअप रिस्टोरेशन प्रोसेस सेट करना।
- सुरक्षा और कार्यक्षमता बनाए रखने के लिए सिस्टम को नियमित रूप से अपग्रेड करना।
एआई असिस्टेंट को डिप्लॉय करते समय, संगठनों को इस बारे में भी सोचना चाहिए कि एआई मॉडल प्रोवाइडर को क्या डेटा प्राप्त होता है और इसका उपयोग कैसे किया जाएगा।
परमिशन की टेस्टिंग करना
एआई असिस्टेंट को रोल आउट करने से पहले, यह टेस्ट करना महत्वपूर्ण है कि यह विभिन्न रिक्वेस्ट को कैसे हैंडल करता है। चेक करने के लिए यहाँ कुछ परिदृश्य दिए गए हैं:
- कर्मचारी पेस्लिप मांगता है: सुनिश्चित करें कि वे केवल अपना डेटा ही एक्सेस करें।
- मैनेजर छुट्टी के बारे में पूछता है: सत्यापित करें कि परिणाम मैनेजर के टीम स्कोप का सम्मान करते हैं।
- यूज़र एक अलग वर्कस्पेस का नाम लेता है: पुष्टि करें कि रिक्वेस्ट वर्कस्पेस की सीमाओं को पार नहीं कर सकती है।
- प्रॉम्प्ट सैलरी अपडेट करने के लिए कहता है: असिस्टेंट को यह बदलाव करने में सक्षम नहीं होना चाहिए।
- यूज़र छिपे हुए फ़ील्ड के लिए पूछता है: प्रतिक्रियाओं को एप्लिकेशन की परमिशन पॉलिसी को बायपास नहीं करना चाहिए।
निष्कर्ष
एक एचआर असिस्टेंट को डिज़ाइन करने में केवल डेटाबेस से कनेक्ट करने से कहीं अधिक शामिल है। डेटा सुरक्षा और कंप्लायंस सुनिश्चित करने के लिए इसमें परमिशन और रोल्स पर सावधानीपूर्वक विचार करने की आवश्यकता होती है। मजबूत एक्सेस कंट्रोल लागू करके और एआई को मौजूदा वर्कफ़्लो में इंटीग्रेट करके, संगठन एक अधिक प्रभावी और सुरक्षित एचआर सिस्टम बना सकते हैं।
फ़ायदे
- रोल-बेस्ड एक्सेस के माध्यम से बेहतर डेटा सुरक्षा।
- संगठनात्मक नीतियों के साथ बेहतर कंप्लायंस।
- एआई सहायता के साथ सुव्यवस्थित एचआर प्रक्रियाएं।
नुकसान
- परमिशन को सेट करने और मैनेज करने में जटिलता।
- यदि परमिशन को सही ढंग से कॉन्फ़िगर नहीं किया गया है तो त्रुटियों की संभावना।
- सेल्फ-होस्टेड समाधानों के लिए निरंतर ज़िम्मेदारी।
सावधानी
यह लेख शैक्षिक उद्देश्यों के लिए है। उदाहरणों में किसी भी प्लेसहोल्डर वैल्यू को वास्तविक डेटा से बदल दिया जाना चाहिए। पाठकों को उन पर भरोसा करने से पहले मूल स्रोत से दावों का सत्यापन करना चाहिए।
अक्सर पूछे जाने वाले प्रश्न
- रोल-बेस्ड एक्सेस कंट्रोल (RBAC) क्या है? — RBAC किसी संगठन के भीतर उनके रोल्स के आधार पर अधिकृत यूज़र्स तक सिस्टम एक्सेस को प्रतिबंधित करने की एक विधि है।
- एचआर एप्लिकेशन के लिए रीड-ओनली एक्सेस अपर्याप्त क्यों है? — रीड-ओनली एक्सेस यूज़र्स को उन संवेदनशील जानकारियों को देखने से नहीं रोकता, जिन तक उनके रोल्स के आधार पर उनकी पहुंच नहीं होनी चाहिए।
- एचआर वर्कफ़्लो में एआई को कैसे इंटीग्रेट किया जा सकता है? — एआई मौजूदा परमिशन संरचनाओं और वर्कफ़्लो का पालन करते हुए जानकारी को क्वेरी करने में सहायता कर सकता है।
- एचआर एप्लिकेशन को सेल्फ-होस्ट करते समय संगठनों को किन बातों पर विचार करना चाहिए? — संगठनों को सुरक्षा और कंप्लायंस सुनिश्चित करने के लिए एक्सेस रिव्यू, बैकअप, अपग्रेड को मैनेज करना चाहिए और ऑपरेशन्स की निगरानी करनी चाहिए।
- मैं एक एआई असिस्टेंट की परमिशन को कैसे टेस्ट कर सकता हूँ? — टेस्टिंग में विभिन्न रोल्स से रिक्वेस्ट को सिमुलेट करना शामिल हो सकता है ताकि यह सत्यापित किया जा सके कि एक्सेस कंट्रोल सही ढंग से काम कर रहे हैं।
- रोल और परमिशन मैट्रिक्स का क्या महत्व है? — यह परिभाषित करता है कि प्रत्येक यूज़र अपनी नौकरी की ज़िम्मेदारियों के आधार पर किस डेटा को एक्सेस कर सकता है, जिससे सुरक्षा और कंप्लायंस सुनिश्चित होता है।
टैग
#hr #permissions #ai #workbento #software #self-hosting #data-security #role-based-access #automation #workplace
Incident Response: First Hour
A calm, evidence-preserving checklist for establishing control, bounding impact, communicating clearly, and containing an incident safely.
Free. No spam — unsubscribe in one click.
Responses
Sign in to leave a response.