
🎧 Listen to this article: English
🌍 Read this in your language: हिंदी · தமிழ் · తెలుగు · ಕನ್ನಡ · മലയാളം · ଓଡ଼ିଆ · 日本語 · 中文
ಇಂದಿನ ಜಗತ್ತಿನಲ್ಲಿ, AI, HR ಸಿಸ್ಟಮ್ಗಳನ್ನು ಒಳಗೊಂಡಂತೆ ಅನೇಕ ಕೆಲಸದ ಸ್ಥಳದ ಅಪ್ಲಿಕೇಶನ್ಗಳ ಭಾಗವಾಗುತ್ತಿದೆ. ಆದಾಗ್ಯೂ, AI ಅಸಿಸ್ಟೆಂಟ್ಗೆ ಕೇವಲ ರೀಡ್-ಓನ್ಲಿ ಡೇಟಾಬೇಸ್ ಕನೆಕ್ಷನ್ ನೀಡುವುದು ಸಾಲದು. ಪರಿಣಾಮಕಾರಿ HR ಅಸಿಸ್ಟೆಂಟ್ ಅನ್ನು ವಿನ್ಯಾಸಗೊಳಿಸುವಲ್ಲಿ ಪರ್ಮಿಷನ್ಗಳನ್ನು ನಿರ್ವಹಿಸುವುದು ಏಕೆ ಅತ್ಯಗತ್ಯ ಎಂಬುದನ್ನು ನಾವು ಅನ್ವೇಷಿಸೋಣ.
ಪರ್ಮಿಷನ್ಗಳ ಪ್ರಾಮುಖ್ಯತೆ
ಯಾರಾದರೂ "ಈ ತಿಂಗಳ ಪೇರೋಲ್ ಅನ್ನು ನನಗೆ ತೋರಿಸಿ" ಎಂದು ಕೇಳಿದಾಗ, ಮೊದಲ ಪ್ರಶ್ನೆ "ಯಾರು ಕೇಳುತ್ತಿದ್ದಾರೆ?" ಎಂದಿರಬೇಕು. ವಿಭಿನ್ನ ಬಳಕೆದಾರರು ವಿಭಿನ್ನ ಪಾತ್ರಗಳು ಮತ್ತು ಜವಾಬ್ದಾರಿಗಳನ್ನು ಹೊಂದಿರುತ್ತಾರೆ. ತನ್ನದೇ ಆದ ಪೇಸ್ಲಿಪ್ ಅನ್ನು ಪರಿಶೀಲಿಸುವ ಉದ್ಯೋಗಿ, ತಮ್ಮ ತಂಡದ ಪೇರೋಲ್ ಅನ್ನು ನೋಡುವ ಮ್ಯಾನೇಜರ್ ಮತ್ತು ಪೇರೋಲ್ ಸಿದ್ಧಪಡಿಸುವ ಅಡ್ಮಿನಿಸ್ಟ್ರೇಟರ್ ಎಲ್ಲರಿಗೂ ವಿಭಿನ್ನ ಡೇಟಾಗೆ ಆಕ್ಸೆಸ್ ಅಗತ್ಯವಿರುತ್ತದೆ.
AI ಅಸಿಸ್ಟೆಂಟ್ ಕೇವಲ ಡೇಟಾಬೇಸ್ಗೆ ರೀಡ್-ಓನ್ಲಿ ಕನೆಕ್ಷನ್ ಹೊಂದಿದ್ದರೆ, ಸೂಕ್ಷ್ಮ ಮಾಹಿತಿಯನ್ನು ರಕ್ಷಿಸಲಾಗಿದೆ ಎಂದು ಅದು ಸ್ವಯಂಚಾಲಿತವಾಗಿ ಖಚಿತಪಡಿಸುವುದಿಲ್ಲ. ಇಲ್ಲಿಯೇ ಪರ್ಮಿಷನ್ಗಳು ಕಾರ್ಯರೂಪಕ್ಕೆ ಬರುತ್ತವೆ.
ರೋಲ್-ಬೇಸ್ಡ್ ಆಕ್ಸೆಸ್ ಕಂಟ್ರೋಲ್ (RBAC)
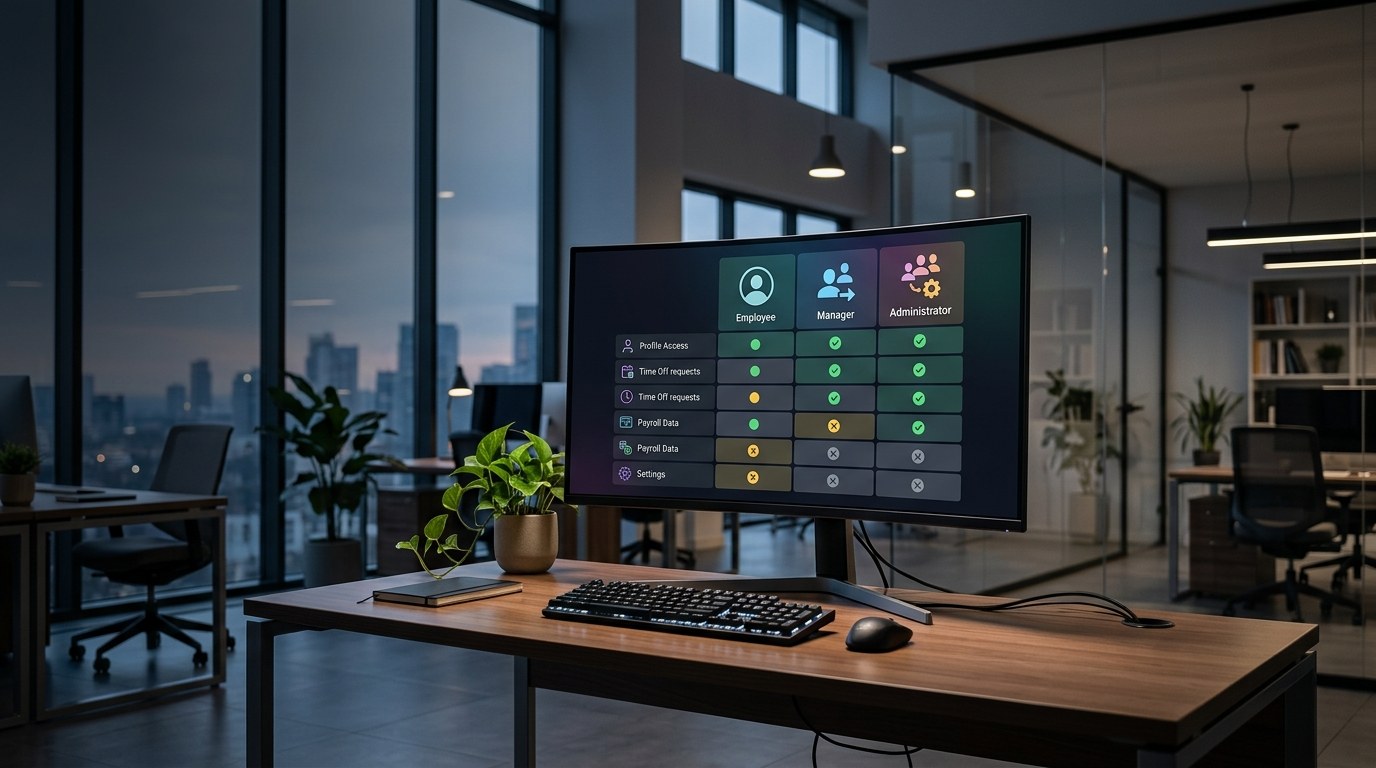
ಯಾರು ಯಾವ ಮಾಹಿತಿಯನ್ನು ನೋಡುತ್ತಾರೆ ಎಂಬುದನ್ನು ನಿರ್ವಹಿಸಲು, ಸಂಸ್ಥೆಗಳು ರೋಲ್-ಬೇಸ್ಡ್ ಆಕ್ಸೆಸ್ ಕಂಟ್ರೋಲ್ (RBAC) ಅನ್ನು ಅಳವಡಿಸಿಕೊಳ್ಳಬೇಕಾಗುತ್ತದೆ. ಅಂದರೆ ಪ್ರತಿಯೊಬ್ಬ ಬಳಕೆದಾರನು ತನ್ನ ಪಾತ್ರದ ಆಧಾರದ ಮೇಲೆ ಯಾವ ಡೇಟಾವನ್ನು ಆಕ್ಸೆಸ್ ಮಾಡಬಹುದು ಎಂಬುದನ್ನು ವ್ಯಾಖ್ಯಾನಿಸುವ ರೋಲ್ ಮತ್ತು ಪರ್ಮಿಷನ್ ಮ್ಯಾಟ್ರಿಕ್ಸ್ ಅನ್ನು ರಚಿಸುವುದು ಎಂದರ್ಥ. ಉದಾಹರಣೆಗೆ:
- ಉದ್ಯೋಗಿ ತಮ್ಮದೇ ಆದ ಪೇಸ್ಲಿಪ್ ಅನ್ನು ಮಾತ್ರ ವೀಕ್ಷಿಸಬಹುದು.
- ಮ್ಯಾನೇಜರ್ ತಮ್ಮ ತಂಡದ ಪೇರೋಲ್ ಮಾಹಿತಿಯನ್ನು ನೋಡಬಹುದು.
- ಅಡ್ಮಿನಿಸ್ಟ್ರೇಟರ್ ಎಲ್ಲಾ ಪೇರೋಲ್ ಡೇಟಾವನ್ನು ಆಕ್ಸೆಸ್ ಮಾಡಬಹುದು.
ಗ್ರಾನುಲರ್ ಪರ್ಮಿಷನ್ ಚೆಕ್ಸ್
ಕ್ವೆರಿ ರೀಡ್-ಓನ್ಲಿ ಆಗಿದೆಯೇ ಎಂದು ಪರಿಶೀಲಿಸಿದರೆ ಮಾತ್ರ ಸಾಲದು. ಪರ್ಮಿಷನ್ ಚೆಕ್ಗಳು ಆಪರೇಷನ್ನ ಪ್ರಕಾರ ಮತ್ತು ವಿನಂತಿಸಲಾಗುತ್ತಿರುವ ನಿರ್ದಿಷ್ಟ ಡೇಟಾ ಎರಡನ್ನೂ ಪರಿಗಣಿಸಬೇಕಾಗುತ್ತದೆ. ಉದಾಹರಣೆಗೆ:
- ಉದ್ಯೋಗಿ ತಮ್ಮ ಪೇಸ್ಲಿಪ್ ಅನ್ನು ಕೇಳಿದರೆ, ಅವರು ತಮ್ಮದೇ ಆದ ಡೇಟಾವನ್ನು ಮಾತ್ರ ನೋಡುತ್ತಿದ್ದಾರೆ ಎಂದು ಸಿಸ್ಟಮ್ ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಬೇಕು.
- ಮ್ಯಾನೇಜರ್ ರಜೆಯ ಬಗ್ಗೆ ಮಾಹಿತಿಯನ್ನು ವಿನಂತಿಸಿದರೆ, ಫಲಿತಾಂಶಗಳು ಅವರ ತಂಡದ ವಿನಂತಿಗಳನ್ನು ಮಾತ್ರ ಪ್ರತಿಬಿಂಬಿಸಬೇಕು.
ರೀಡ್-ಓನ್ಲಿ ಕ್ವೆರಿ ಲೇಯರ್ ಏನನ್ನು ಬದಲಾಯಿಸಬಹುದು ಎಂಬುದನ್ನು ಸೀಮಿತಗೊಳಿಸಬಹುದು, ಆದರೆ ವ್ಯಕ್ತಿಯು ಯಾವ ಸಾಲುಗಳು ಅಥವಾ ಕಾಲಮ್ಗಳನ್ನು ನೋಡಬಹುದು ಎಂಬುದನ್ನು ಅದು ನಿಯಂತ್ರಿಸುವುದಿಲ್ಲ. ಸರಿಯಾಗಿ ನಿರ್ವಹಿಸದಿದ್ದರೆ ಅಗ್ರಿಗೇಟ್ ಡೇಟಾ ಕೂಡ ಸೂಕ್ಷ್ಮ ಮಾಹಿತಿಯನ್ನು ಬಹಿರಂಗಪಡಿಸಬಹುದು.
AI ಅನ್ನು HR ವರ್ಕ್ಫ್ಲೋಗಳಿಗೆ ಇಂಟಿಗ್ರೇಟ್ ಮಾಡುವುದು
ಡೇಟಾವು ನಿಖರವಾಗಿ ಮತ್ತು ಕಾಂಪ್ಲಿಯಂಟ್ ಆಗಿ ಉಳಿಯುತ್ತದೆ ಎಂದು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಲು AI ಅಸಿಸ್ಟೆಂಟ್ ಅನ್ನು ಅಸ್ತಿತ್ವದಲ್ಲಿರುವ HR ವರ್ಕ್ಫ್ಲೋಗಳಿಗೆ ಇಂಟಿಗ್ರೇಟ್ ಮಾಡಬೇಕು. ಉದಾಹರಣೆಗೆ, ಪೇರೋಲ್ ಪ್ರೊಸೆಸಿಂಗ್ ಒಪ್ಪಂದಗಳು, ಹಾಜರಾತಿ ಮತ್ತು ಅನುಮೋದಿತ ರಜೆಯಂತಹ ವಿವಿಧ ಅಂಶಗಳನ್ನು ಒಳಗೊಂಡಿರುತ್ತದೆ. ಸ್ಥಾಪಿತ ಪರ್ಮಿಷನ್ಗಳನ್ನು ಗೌರವಿಸುವಾಗ ಅಸಿಸ್ಟೆಂಟ್ ಈ ಮಾಹಿತಿಯನ್ನು ಕ್ವೆರಿ ಮಾಡಬೇಕು.
ಸೆಲ್ಫ್-ಹೋಸ್ಟೆಡ್ Python HR ಮತ್ತು ವರ್ಕ್ಪ್ಲೇಸ್ ಪ್ಲಾಟ್ಫಾರ್ಮ್ ಆದ WorkBento, ಈ ಪರಿಕಲ್ಪನೆಗಳನ್ನು ಹೇಗೆ ಕಾರ್ಯಗತಗೊಳಿಸಬೇಕು ಎಂಬುದಕ್ಕೆ ಒಂದು ಉದಾಹರಣೆಯನ್ನು ನೀಡುತ್ತದೆ. ಡೇಟಾ ಆಕ್ಸೆಸ್ ಪಾಲಿಸಿಗಳನ್ನು ಜಾರಿಗೊಳಿಸಲು ಇದು ಪರ್ಮಿಷನ್-ಅವೇರ್ ಆಕ್ಸೆಸ್ನೊಂದಿಗೆ ಗಾರ್ಡೆಡ್, ರೀಡ್-ಓನ್ಲಿ SQL ಲೇಯರ್ ಅನ್ನು ಬಳಸುತ್ತದೆ. ಇದರರ್ಥ ಅಗತ್ಯ ಗಡಿಗಳನ್ನು ಕಾಯ್ದುಕೊಳ್ಳುವಾಗ ಅಸಿಸ್ಟೆಂಟ್ ಮಾಹಿತಿಯನ್ನು ಒದಗಿಸಬಹುದು.
ಸೆಲ್ಫ್-ಹೋಸ್ಟಿಂಗ್ ಪರಿಗಣನೆಗಳು
ನೀವು HR ಅಪ್ಲಿಕೇಶನ್ ಅನ್ನು ಸೆಲ್ಫ್-ಹೋಸ್ಟ್ ಮಾಡಲು ಆರಿಸಿಕೊಂಡರೆ, ಪರಿಗಣಿಸಲು ಹೆಚ್ಚುವರಿ ಜವಾಬ್ದಾರಿಗಳಿವೆ. ಇವುಗಳು ಒಳಗೊಂಡಿವೆ:
- ಸೂಕ್ಷ್ಮ ಮಾಹಿತಿಗೆ ಸರಿಯಾದ ಜನರು ಮಾತ್ರ ಆಕ್ಸೆಸ್ ಹೊಂದಿದ್ದಾರೆ ಎಂದು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಲು ಆಕ್ಸೆಸ್ ವಿಮರ್ಶೆಗಳನ್ನು ನಡೆಸುವುದು.
- ಅಗತ್ಯವಿದ್ದಲ್ಲಿ ಡೇಟಾವನ್ನು ಮರುಪಡೆಯಲು ಬ್ಯಾಕಪ್ ರಿಸ್ಟೋರೇಶನ್ ಪ್ರಕ್ರಿಯೆಗಳನ್ನು ಹೊಂದಿಸುವುದು.
- ಭದ್ರತೆ ಮತ್ತು ಕಾರ್ಯವನ್ನು ಕಾಪಾಡಿಕೊಳ್ಳಲು ಸಿಸ್ಟಮ್ ಅನ್ನು ನಿಯಮಿತವಾಗಿ ಅಪ್ಗ್ರೇಡ್ ಮಾಡುವುದು.
AI ಅಸಿಸ್ಟೆಂಟ್ ಅನ್ನು ಡಿಪ್ಲಾಯ್ ಮಾಡುವಾಗ, ಸಂಸ್ಥೆಗಳು AI ಮಾಡೆಲ್ ಪ್ರೊವೈಡರ್ ಯಾವ ಡೇಟಾವನ್ನು ಪಡೆಯುತ್ತಾರೆ ಮತ್ತು ಅದನ್ನು ಹೇಗೆ ಬಳಸಲಾಗುತ್ತದೆ ಎಂಬುದರ ಬಗ್ಗೆಯೂ ಯೋಚಿಸಬೇಕು.
ಪರ್ಮಿಷನ್ಗಳನ್ನು ಟೆಸ್ಟ್ ಮಾಡುವುದು
AI ಅಸಿಸ್ಟೆಂಟ್ ಅನ್ನು ರೋಲ್ ಔಟ್ ಮಾಡುವ ಮೊದಲು, ಅದು ವಿವಿಧ ವಿನಂತಿಗಳನ್ನು ಹೇಗೆ ನಿಭಾಯಿಸುತ್ತದೆ ಎಂಬುದನ್ನು ಟೆಸ್ಟ್ ಮಾಡುವುದು ನಿರ್ಣಾಯಕವಾಗಿದೆ. ಪರಿಶೀಲಿಸಲು ಕೆಲವು ಸನ್ನಿವೇಶಗಳು ಇಲ್ಲಿವೆ:
- ಉದ್ಯೋಗಿ ಪೇಸ್ಲಿಪ್ಗಾಗಿ ಕೇಳುತ್ತಾರೆ: ಅವರು ತಮ್ಮದೇ ಆದ ಡೇಟಾವನ್ನು ಮಾತ್ರ ಆಕ್ಸೆಸ್ ಮಾಡುತ್ತಾರೆ ಎಂದು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಿ.
- ಮ್ಯಾನೇಜರ್ ರಜೆಯ ಬಗ್ಗೆ ಕೇಳುತ್ತಾರೆ: ಫಲಿತಾಂಶಗಳು ಮ್ಯಾನೇಜರ್ನ ತಂಡದ ವ್ಯಾಪ್ತಿಯನ್ನು ಗೌರವಿಸುತ್ತವೆ ಎಂಬುದನ್ನು ಪರಿಶೀಲಿಸಿ.
- ಬಳಕೆದಾರರು ಬೇರೊಂದು ವರ್ಕ್ಸ್ಪೇಸ್ ಅನ್ನು ಹೆಸರಿಸುತ್ತಾರೆ: ವಿನಂತಿಯು ವರ್ಕ್ಸ್ಪೇಸ್ ಗಡಿಗಳನ್ನು ದಾಟಲು ಸಾಧ್ಯವಿಲ್ಲ ಎಂಬುದನ್ನು ದೃಢೀಕರಿಸಿ.
- ಸಂಬಳವನ್ನು ಅಪ್ಡೇಟ್ ಮಾಡಲು ಪ್ರಾಂಪ್ಟ್ ಕೇಳುತ್ತದೆ: ಅಸಿಸ್ಟೆಂಟ್ಗೆ ಈ ಬದಲಾವಣೆಯನ್ನು ಮಾಡಲು ಸಾಧ್ಯವಾಗಬಾರದು.
- ಬಳಕೆದಾರರು ಹಿಡನ್ ಫೀಲ್ಡ್ಗಳಿಗಾಗಿ ಕೇಳುತ್ತಾರೆ: ಪ್ರತಿಕ್ರಿಯೆಗಳು ಅಪ್ಲಿಕೇಶನ್ನ ಪರ್ಮಿಷನ್ ಪಾಲಿಸಿಯನ್ನು ಬೈಪಾಸ್ ಮಾಡಬಾರದು.
ತೀರ್ಮಾನ
HR ಅಸಿಸ್ಟೆಂಟ್ ಅನ್ನು ವಿನ್ಯಾಸಗೊಳಿಸುವುದು ಕೇವಲ ಡೇಟಾಬೇಸ್ಗೆ ಕನೆಕ್ಟ್ ಮಾಡುವುದಕ್ಕಿಂತ ಹೆಚ್ಚಿನದನ್ನು ಒಳಗೊಂಡಿರುತ್ತದೆ. ಡೇಟಾ ಭದ್ರತೆ ಮತ್ತು ಕಾಂಪ್ಲಿಯನ್ಸ್ ಅನ್ನು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಲು ಪರ್ಮಿಷನ್ಗಳು ಮತ್ತು ಪಾತ್ರಗಳ ಬಗ್ಗೆ ಎಚ್ಚರಿಕೆಯಿಂದ ಪರಿಗಣಿಸುವ ಅಗತ್ಯವಿದೆ. ದೃಢವಾದ ಆಕ್ಸೆಸ್ ಕಂಟ್ರೋಲ್ಗಳನ್ನು ಅಳವಡಿಸುವ ಮೂಲಕ ಮತ್ತು AI ಅನ್ನು ಅಸ್ತಿತ್ವದಲ್ಲಿರುವ ವರ್ಕ್ಫ್ಲೋಗಳಿಗೆ ಇಂಟಿಗ್ರೇಟ್ ಮಾಡುವ ಮೂಲಕ, ಸಂಸ್ಥೆಗಳು ಹೆಚ್ಚು ಪರಿಣಾಮಕಾರಿ ಮತ್ತು ಸುರಕ್ಷಿತ HR ಸಿಸ್ಟಮ್ ಅನ್ನು ರಚಿಸಬಹುದು.
ಗುಣಗಳು
- ರೋಲ್-ಬೇಸ್ಡ್ ಆಕ್ಸೆಸ್ ಮೂಲಕ ಹೆಚ್ಚಿಸಿದ ಡೇಟಾ ಭದ್ರತೆ.
- ಸಾಂಸ್ಥಿಕ ಪಾಲಿಸಿಗಳೊಂದಿಗೆ ಸುಧಾರಿತ ಕಾಂಪ್ಲಿಯನ್ಸ್.
- AI ಅಸಿಸ್ಟೆನ್ಸ್ನೊಂದಿಗೆ ಸುಗಮಗೊಳಿಸಿದ HR ಪ್ರಕ್ರಿಯೆಗಳು.
ಅವಗುಣಗಳು
- ಪರ್ಮಿಷನ್ಗಳನ್ನು ಹೊಂದಿಸುವ ಮತ್ತು ನಿರ್ವಹಿಸುವಲ್ಲಿ ಸಂಕೀರ್ಣತೆ.
- ಪರ್ಮಿಷನ್ಗಳನ್ನು ಸರಿಯಾಗಿ ಕಾನ್ಫಿಗರ್ ಮಾಡದಿದ್ದರೆ ದೋಷಗಳ ಸಾಧ್ಯತೆ.
- ಸೆಲ್ಫ್-ಹೋಸ್ಟೆಡ್ ಪರಿಹಾರಗಳಿಗಾಗಿ ನಿರಂತರ ಜವಾಬ್ದಾರಿ.
ಎಚ್ಚರಿಕೆ
ಈ ಲೇಖನವು ಶೈಕ್ಷಣಿಕ ಉದ್ದೇಶಗಳಿಗಾಗಿ ಮಾತ್ರ. ಉದಾಹರಣೆಗಳಲ್ಲಿರುವ ಯಾವುದೇ ಪ್ಲೇಸ್ಹೋಲ್ಡರ್ ಮೌಲ್ಯಗಳನ್ನು ನಿಜವಾದ ಡೇಟಾದೊಂದಿಗೆ ಬದಲಾಯಿಸಬೇಕು. ಓದುಗರು ಅವುಗಳನ್ನು ಅವಲಂಬಿಸುವ ಮೊದಲು ಮೂಲ ಮೂಲದ ವಿರುದ್ಧ ಕ್ಲೈಮ್ಗಳನ್ನು ಪರಿಶೀಲಿಸಬೇಕು.
ಪದೇ ಪದೇ ಕೇಳಲಾಗುವ ಪ್ರಶ್ನೆಗಳು
- ರೋಲ್-ಬೇಸ್ಡ್ ಆಕ್ಸೆಸ್ ಕಂಟ್ರೋಲ್ (RBAC) ಎಂದರೇನು? — RBAC ಎನ್ನುವುದು ಸಂಸ್ಥೆಯೊಳಗಿನ ಅವರ ಪಾತ್ರಗಳ ಆಧಾರದ ಮೇಲೆ ಅಧಿಕೃತ ಬಳಕೆದಾರರಿಗೆ ಸಿಸ್ಟಮ್ ಆಕ್ಸೆಸ್ ಅನ್ನು ನಿರ್ಬಂಧಿಸುವ ಒಂದು ವಿಧಾನವಾಗಿದೆ.
- HR ಅಪ್ಲಿಕೇಶನ್ಗಳಿಗೆ ರೀಡ್-ಓನ್ಲಿ ಆಕ್ಸೆಸ್ ಏಕೆ ಸಾಕಾಗುವುದಿಲ್ಲ? — ತಮ್ಮ ಪಾತ್ರಗಳ ಆಧಾರದ ಮೇಲೆ ಆಕ್ಸೆಸ್ ಹೊಂದಿರಬಾರದ ಸೂಕ್ಷ್ಮ ಮಾಹಿತಿಯನ್ನು ಬಳಕೆದಾರರು ನೋಡುವುದನ್ನು ರೀಡ್-ಓನ್ಲಿ ಆಕ್ಸೆಸ್ ತಡೆಯುವುದಿಲ್ಲ.
- AI ಅನ್ನು HR ವರ್ಕ್ಫ್ಲೋಗಳಿಗೆ ಹೇಗೆ ಇಂಟಿಗ್ರೇಟ್ ಮಾಡಬಹುದು? — ಅಸ್ತಿತ್ವದಲ್ಲಿರುವ ಪರ್ಮಿಷನ್ ರಚನೆಗಳು ಮತ್ತು ವರ್ಕ್ಫ್ಲೋಗಳಿಗೆ ಬದ್ಧವಾಗಿರುವಾಗ ಮಾಹಿತಿಯನ್ನು ಕ್ವೆರಿ ಮಾಡುವಲ್ಲಿ AI ಸಹಾಯ ಮಾಡುತ್ತದೆ.
- HR ಅಪ್ಲಿಕೇಶನ್ಗಳನ್ನು ಸೆಲ್ಫ್-ಹೋಸ್ಟ್ ಮಾಡುವಾಗ ಸಂಸ್ಥೆಗಳು ಏನನ್ನು ಪರಿಗಣಿಸಬೇಕು? — ಭದ್ರತೆ ಮತ್ತು ಕಾಂಪ್ಲಿಯನ್ಸ್ ಅನ್ನು ಖಚಿತಪಡಿಸಿಕೊಳ್ಳಲು ಸಂಸ್ಥೆಗಳು ಆಕ್ಸೆಸ್ ವಿಮರ್ಶೆಗಳು, ಬ್ಯಾಕಪ್ಗಳು, ಅಪ್ಗ್ರೇಡ್ಗಳನ್ನು ನಿರ್ವಹಿಸಬೇಕು ಮತ್ತು ಕಾರ್ಯಾಚರಣೆಗಳನ್ನು ಮೇಲ್ವಿಚಾರಣೆ ಮಾಡಬೇಕು.
- AI ಅಸಿಸ್ಟೆಂಟ್ನ ಪರ್ಮಿಷನ್ಗಳನ್ನು ನಾನು ಹೇಗೆ ಟೆಸ್ಟ್ ಮಾಡಬಹುದು? — ಆಕ್ಸೆಸ್ ಕಂಟ್ರೋಲ್ಗಳು ಸರಿಯಾಗಿ ಕಾರ್ಯನಿರ್ವಹಿಸುತ್ತಿವೆಯೇ ಎಂದು ಪರಿಶೀಲಿಸಲು ವಿಭಿನ್ನ ಪಾತ್ರಗಳಿಂದ ವಿನಂತಿಗಳನ್ನು ಅನುಕರಿಸುವುದನ್ನು ಟೆಸ್ಟಿಂಗ್ ಒಳಗೊಂಡಿರಬಹುದು.
- ರೋಲ್ ಮತ್ತು ಪರ್ಮಿಷನ್ ಮ್ಯಾಟ್ರಿಕ್ಸ್ನ ಪ್ರಾಮುಖ್ಯತೆ ಏನು? — ಪ್ರತಿಯೊಬ್ಬ ಬಳಕೆದಾರನು ತಮ್ಮ ಉದ್ಯೋಗ ಜವಾಬ್ದಾರಿಗಳ ಆಧಾರದ ಮೇಲೆ ಯಾವ ಡೇಟಾವನ್ನು ಆಕ್ಸೆಸ್ ಮಾಡಬಹುದು ಎಂಬುದನ್ನು ಇದು ವ್ಯಾಖ್ಯಾನಿಸುತ್ತದೆ, ಭದ್ರತೆ ಮತ್ತು ಕಾಂಪ್ಲಿಯನ್ಸ್ ಅನ್ನು ಖಚಿತಪಡಿಸುತ್ತದೆ.
ಟ್ಯಾಗ್ಗಳು
#hr #permissions #ai #workbento #software #self-hosting #data-security #role-based-access #automation #workplace
Incident Response: First Hour
A calm, evidence-preserving checklist for establishing control, bounding impact, communicating clearly, and containing an incident safely.
Free. No spam — unsubscribe in one click.
Responses
Sign in to leave a response.